
LINUX-防火墙
什么是防火墙
- 防火墙是位于内部网和外部网之间的屏障,它按照系统管理员预先定义好的规则来控制数据包的进出。
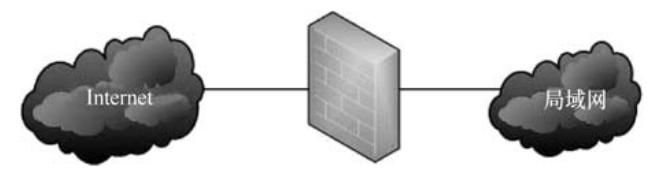
分类:
-
硬件防火墙:由厂商设计好的主机硬件,其操作系统主要以提供数据包数据的过滤机制为主,并去掉不必要的功能
-
软件防火墙:保护系统网络安全的一套软件(或称为机制),如Netfilter(数据包过滤机制)
Netfilter(数据包过滤)
定义
-
netfilter 是一个工作在 Linux 内核的网络数据包处理框架,用于分析进入主机的网络数据包,将数据包的头部数据(硬件地址,软件地址,TCP、UDP、ICMP等)提取出来进行分析,以决定该连接为放行或拒绝的机制,主要用于分析OSI七层协议的2、3、4层。
Netfilter分析内容:
-
拒绝让Internet的数据包进入主机的某些端口
-
拒绝某些来源IP的数据包进入
-
拒绝让带有某些特殊标志(flag)的数据包进入,如:带有SYN的主动连接标志
-
分析MAC地址决定是否连接
防火墙无法完成的任务
-
防火墙并不能杀毒或清除木马程序
-
防火墙无法阻止来自内部LAN的攻击
iptables 与 firewalld 区别
-
netfilter数据包过滤机制是由linux内核内建的,不同的内核版本使用的设置防火墙策略的软件不一样,从红帽7系统开始firewalld服务取代了iptables服务
-
iptables 与 firewalld都不是真正的防火墙,它们都只是用来定义防火墙策略的防火墙管理工具而已,即只是一种服务,而真正使用规则干活的是内核的netfilter
-
总之,当前Linux 系统中存在多个防火墙管理工具,旨在方便运维人员管理 Linux 系统中的防火墙策略,我们只需要配置妥当其中的一个就足够了。虽然这些工具各有优劣,但它们在防火墙策略的配置思路上是保持一致的
iptables
期的 Linux 系统中,默认使用 iptables 防火墙来管理服务和配置防火墙,虽然新型的 firewalld 防火墙管理服务已经被投入使用多年,但iptables 在当前生产环境中还继续使用 ,具有顽强的生命力
iptables执行原则
- 防火墙会从上至下的顺序来读取配置的策略规则,在找到匹配项后就立即结束匹配工作并去执行匹配项中定义的行为(即放行或阻止)。
- 如果在读取完所有的策略规则之后没有匹配项,就去执行默认的策略
防火墙规则
-
通(放行、允许)
-
堵(阻止、拒绝)
-
当默认策略为拒绝时,就要设置允许规则,否则数据包都进不来;若默认策略为允时,就要设置拒绝规则,否则数据包都能进来,防火墙也就失去了作用
-
iptables 系统默认策略:全部默认允许(ACCEPT)
规则链
概念:
iptables 服务把用于过滤流量的策略条目称之为规则,多条规则组成一个规则链
分析:数据包经过iptables处理必须闯过5个控制关卡,每个关卡放置5个规则链用于检查规则和处理,每一道关卡中有多个规则,数据报文必须按顺序一个一个匹配这些规则,这些规则串起来就像一条链,所以我们把这些关卡都叫规则链
规则链分类
-
INPUT 入站链 外部流量 → 进本机 → 走这条链 别人访问你的服务器(ssh、网页、ping),走 INPUT
-
OUTPUT 出站链 本机发出去的流量 → 走这条链 你服务器访问别人(ping 外网、下载),走 OUTPUT
-
FORWARD 转发链 流量经过本机、不进本机,只是中转 本机当路由器 / 网关时用
-
PREROUTING 路由前链 流量刚进来、还没判断去哪 主要做:端口映射、NAT
-
POSTROUTING 路由后链 流量要离开本机前 主要做:SNAT 源地址转换
规则链之间的匹配顺序
原因:iptables 规则是从上往下逐条匹配,匹配到一条就直接执行,不再往下走,所以顺序超级重要。
数据包走的顺序是固定死的: PREROUTING → INPUT/OUTPUT/FORWARD → POSTROUTING
- 先进来处理(PREROUTING)
- 再判断是进本机、出本机、还是路过
- 最后出去前处理(POSTROUTING)
iptables 流量处理动作
当规则链匹配后应采用以下几种动作来处理匹配流量
- ACCEPT:允许流量通过
- REJECT:拒绝流量通过,拒绝后回复拒绝信息
- LOG:记录日志信息
- DROP:拒绝流量通过,流量丢弃不响应
- 例:若某天您正在家里看电视,突然听到有人敲门,透过防盗门的猫眼一看是推销商品的,便会在不需要的情况下开门并拒绝他们(REJECT)。但如果您看到的是债主带了十几个小弟来讨债,此时不仅要拒绝开门,还要默不作声,伪装成自己不在家的样子(DROP)
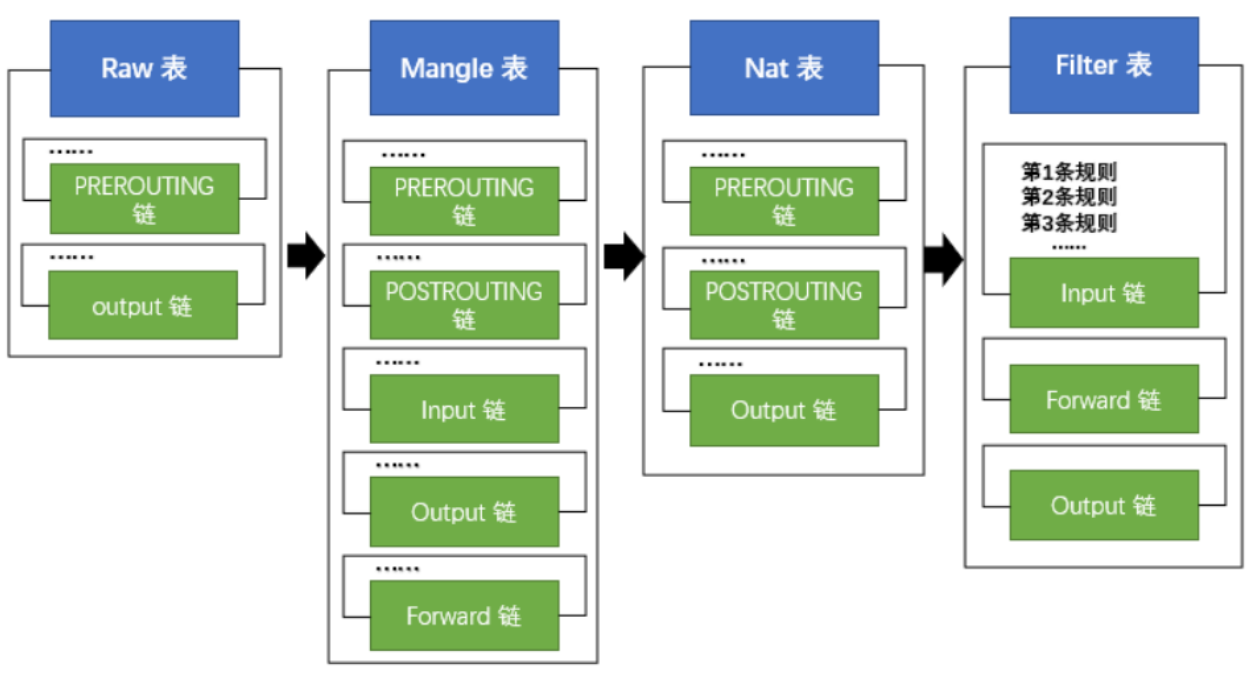
iptables表
- 规则链容纳了各种流量匹配规则,规则表则存储了不同功能对应的规则链,总之表里有链,链里有规则
1. filter 表(最常用,防火墙)
作用:过滤数据包,允许 / 拒绝
- 对应链:INPUT、OUTPUT、FORWARD
2. nat 表(地址转换)
作用:改 IP / 端口,NAT、端口映射、共享上网
- 对应链:PREROUTING、POSTROUTING、OUTPUT
- 做端口映射、内网上网用它
3. mangle 表(修改数据包)
作用:修改数据包标记、TTL、优先级
- 对应所有 5 条链
- 高级网络策略用,日常几乎不用
4. raw 表(优先级最高)
作用:关闭连接追踪(conntrack)
- 对应:PREROUTING、OUTPUT
- 性能优化用,几乎不用
-
注意:最终定义的防火墙规则链,都会添加到这四张表中的其中一张表中,如图:
安装iptables
预处理
-
RHEL(Centos)9中默认使用的是firewalld,且与iptables之间有冲突,如果需要使用 iptables 需要先停止firewalld再进行安装:
规则链存储文件
- 规则链存储文件,存的就是你 iptables 所有防火墙规则、链、默认策略,防止重启后丢失。
[root@server ~]# vim   /etc/sysconfig/iptables

# Generated by iptables-save v1.8.7 on Wed Nov 15 13:01:36 2023
*filter
:INPUT ACCEPT [0:0]
:FORWARD ACCEPT [0:0]
:OUTPUT ACCEPT [15:2100]
-A INPUT -m state --state RELATED,ESTABLISHED -j ACCEPT
-A INPUT -p icmp -j ACCEPT
-A INPUT -i lo -j ACCEPT
-A INPUT -p tcp -m state --state NEW -m tcp --dport 22 -j ACCEPT
-A INPUT -j REJECT --reject-with icmp-host-prohibited
-A FORWARD -j REJECT --reject-with icmp-host-prohibited
COMMIT
# Completed on Wed Nov 15 13:01:36 2023
-
前1行为注释:
-
filter表的规则链
iptables 命令
原则
-
iptables 命令根据流量的源地址、目的地址、传输协议、服务类型等信息进行匹配,若匹配成,则iptables 会根据策略规则所预设的动作来处理这些流量,由于策略规则的匹配顺序是从上至下,则要把较为严格、优先级较高的策略规则放到前面,以免发生错误
格式:
- 简化
iptables [-t 表名] 选项 [链名] [条件] [-j 控制动作]
1. [-t 表名] —— 选哪张表(4 种)
不写默认就是 filter
plaintext
filter   防火墙过滤(默认)
nat      地址转换
mangle   修改数据包
raw      追踪关闭
2. 选项 —— 增删改查规则(最常用)
plaintext
-A   追加规则(最后加一条)
-I   插入规则(最前面加)
-D   删除规则
-F   清空所有规则
-P   设置默认策略
-L   查看规则
-n   不解析域名(快)
-v   显示详细信息
3. [链名] —— 5 条链
plaintext
INPUT      入站
OUTPUT     出站
FORWARD    转发
PREROUTING 路由前
POSTROUTING 路由后
4. [条件] —— 匹配什么流量
① 协议
plaintext
-p tcp
-p udp
-p icmp
-p all
② 源 IP / 目标 IP
plaintext
-s 192.168.1.0/24    来源IP
-d 192.168.1.100    目标IP
③ 端口
plaintext
--sport 80    源端口
--dport 80    目标端口
④ 网卡
plaintext
-i eth0   入站网卡
-o eth0   出站网卡
⑤ 连接状态
plaintext
-m state --state NEW,ESTABLISHED,RELATED
5. [-j 控制动作] —— 匹配后干什么
plaintext
ACCEPT   允许
DROP     丢弃(不回应)
REJECT   拒绝(返回错误)
SNAT     源地址转换
DNAT     目标地址转换
MASQUERADE 动态SNAT
- 详细
iptables -t 表名 <-A/I/D/R> 规则链名 [规则号] <-i/o 网卡名> -p 协议名 <-s 源IP/源子网> --sport 源端口 <-d 目标IP/目标子网> --dport 目标端口 -j 控制动作
参数
| 参数 | 作用 |
|---|---|
| -t | 对指定的表进行操作,table必须是raw,nat,filter,mangle中的一个,默认是filter |
| -p | 指定要匹配的数据包协议类型 |
| -s | 匹配源地址IP/MASK,若有!表示取反 |
| -d | 匹配目的地址IP/MASK |
| -i 网卡名 | 匹配从这块网卡流入的数据 |
| -o 网卡名 | 匹配从这块网卡流出的数据 |
| -L | 列出规则链上的所有规则,如果没有指定链,列出表上所有链的所有规则 |
| -A | 在规则链的末尾加入新规则 |
| -I num | 在规则链的头部加入新规则 |
| -D num | 删除指定规则 |
| -R num | 替换/修改第几条规则 |
| -P | 设置默认策略, |
| -F | 清空所有规则(F:flush是“冲洗、冲掉”的意思) |
| -N | 创建新规则链 |
| -X | 删除指定规则链,这个链必须没有被其它任何规则引用,而且这条链上必须没有任何规则。如果没有指定链名,则会删除该表中所有非内置的链 |
| -E | 用指定的新名字去重命名指定的链 |
| -Z | 把指定链,或者表中的所有链上的所有计数器清零 |
| -j | 满足某条件时该执行什么样的动作 |
| -h | 显示帮助信息 |
示例:
- 查看已有防火墙规则链
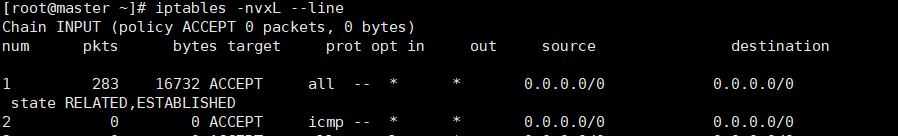
# num:规则的编号(行号)
# pkts:数据包的数量
# bytes:数据包的字节数
# target:动作(放行、拒绝)
# port:端口
# in:入站的网卡
# out:出站网卡
- 清空规则
[root@server ~]# iptables  -F  # 清空规则
[root@server ~]# iptables  -nL # 查看规则链
[root@server ~]# systemctl restart  iptables
[root@server ~]# iptables  -nL  # 由于未保存,则恢复原状

[root@server ~]# iptables -F              # 再次尝试清空规则链
[root@server ~]# service iptables save    # 保存服务状态
iptables: Saving firewall rules to /etc/sysconfig/iptables: [  OK  ]
[root@server ~]# systemctl restart  iptables  # 重启服务
[root@server ~]# iptables  -nL            # 查看
实验
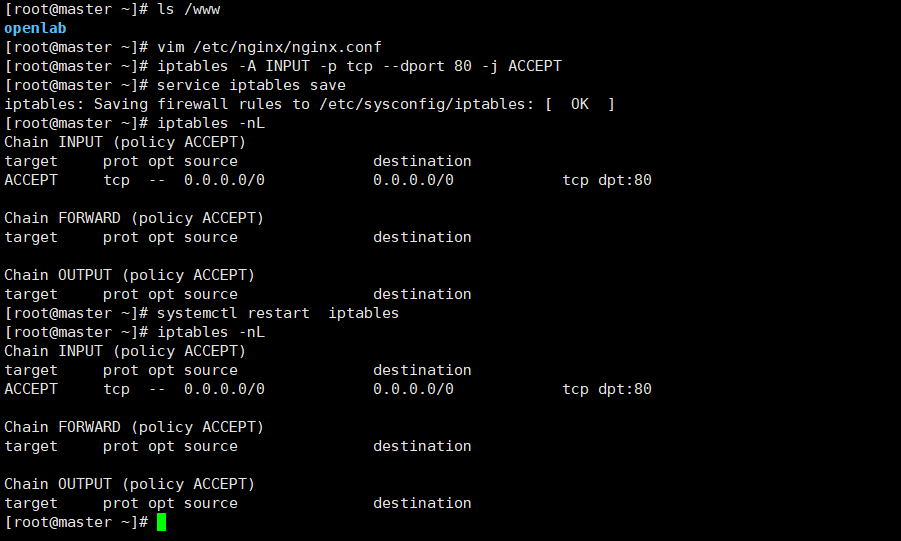
- 例1:搭建web服务器,设置任何人都能通过80端口访问http
[root@server ~]# mkdir  -p  /www/OPENLAB
[root@server ~]# echo "hello  world" > /www/openlab/index.html
[root@server ~]# yum install  nginx  -y
[root@server ~]# vim  /etc/nginx/nginx.conf
        root         /www/web;
[root@server ~]# systemctl start nginx

[root@server ~]# iptables  -A INPUT  -p  tcp  --dport 80  -j ACCEPT
[root@server ~]# service iptables save
iptables: Saving firewall rules to /etc/sysconfig/iptables: [  OK  ]
[root@server ~]# systemctl restart  iptables
[root@server ~]# iptables  -nL
Chain INPUT (policy ACCEPT)
target     prot opt source               destination
ACCEPT     tcp  --  0.0.0.0/0            0.0.0.0/0            tcp dpt:80
- 例2:禁止所有人使用ssh进行远程登录
[root@server ~]# iptables  -F   # 清空
[root@server ~]# iptables -A INPUT  -p tcp  --dport  22  -j  REJECT
# 此时ssh已断开连接,可以尝试新的连接
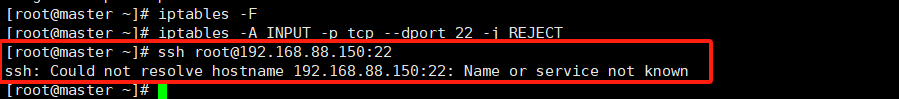
恢复ssh连接
[root@server ~]# iptables  -D INPUT 1  # 删除INPUT链中第1条规则,恢复ssh
[root@server ~]# iptables  -nL
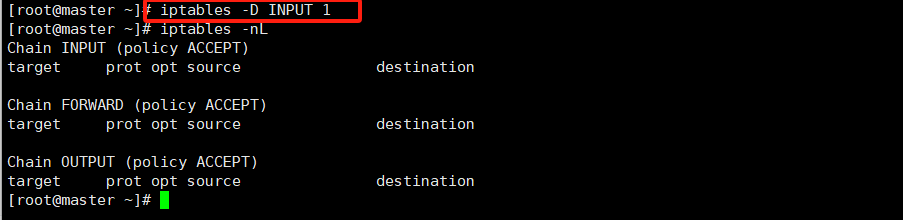
[root@server ~]# service iptables save  # 保存服务
iptables: Saving firewall rules to /etc/sysconfig/iptables: [  OK  ]
[root@server ~]# systemctl  restart  iptables  # 重启服务
- 例3:禁止某主机(192.168.48.131) ssh远程登录,允许访问web服务
[root@server ~]# iptables  -F
[root@server ~]# iptables  -I INPUT -p  tcp  -s  192.168.48.131 --dport 22  -j REJECT  # -I 表示在已存在的记录之前插入一条新纪录

[root@server ~]# iptables  -I INPUT -p  tcp  -s  192.168.48.131 --dport 80  -j ACCEPT

[root@server ~]# iptables  -nL
Chain INPUT (policy ACCEPT)
target     prot opt source               destination
ACCEPT     tcp  --  192.168.48.131       0.0.0.0/0            tcp dpt:80
REJECT     tcp  --  192.168.48.131       0.0.0.0/0            tcp dpt:22 reject-with icmp-port-unreachable

[root@server ~]# service iptables save
iptables: Saving firewall rules to /etc/sysconfig/iptables: [  OK  ]
[root@server ~]# systemctl restart iptables
firewalld
概述
概念
-
firewalld(Dynamic Firewall Manager of Linux systems,Linux 系统的动态防火墙管理器)服务是默认的防火墙配置管理工具,从RHEL 7开始,用firewalld服务替代了iptables服务
-
RHEL 9采用firewalld管理netfilter子系统,默认情况,firewalld则是交由内核层面的nftables包过滤框架来处理
firewalld特点
-
firewalld可以动态修改单条规则,不需要像iptables那样,修改规则后必须全部刷新才可生效
-
firewalld默认动作是拒绝,则每个服务都需要去设置才能放行,而iptables里默认是每个服务是允许,需要拒绝的才去限制
-
iptables防火墙类型为静态防火墙firewalld 防火墙类型为动态防火墙
-
firewalld和iptables一样自身并不具备防火墙功能,它们的作用都是用于维护规则,而真正使用规则干活的是内核防火墙模块
-
firewalld 加入了区域(zone)概念
区域 zone
作用
-
firewalld防火墙为了简化管理,将所有网络流量分为多个区域(zone),然后根据数据包的源IP地址或传入的网络接口等条件将流量传入相应区域,每个区域都定义了自己打开或者关闭的端口和服务列表
-
区域:zone本质为firewalld 预先准备了几套防火墙策略集合(策略模板),用户可以根据生产场景的不同而选择合适的策略集合,从而实现防火墙策略之间的快速切换
分析
-
firewalld的一个zone就是一个可信等级,一个等级对应一套过滤规则(规则集合)
-
数据包必须要经过某个zone才能入站或出站
-
每个zone都有一个处理行为(default、ACCEPT、REJECT、DROP)
-
firewalld的zone根据信任级别分成9个默认zone:
| 区域 | 默认策略规则 |
|---|---|
| trusted(信任区域) | 允许所有的传入流量 |
| home (家庭区域) | 允许与SSH、MDNS(多播DNS)、IPP客户端、samba-客户端、DHCPv6客户端、cockpit(服务器管理工具)服务匹配的流量传入,其余拒绝 |
| internal (内部区域) | 默认值时与homel区域相同 |
| work(工作区域) | 允许 与SSH、DHCPv6客户端、cockpit服务匹配的流量传入,其余拒绝、 |
| public (公共区域) | 允许与SSH或DHCPv6客户端、cockpit服务匹配的流量传入,其余拒绝 (是默认区域) |
| external(外部区域) | 允许与SSH服务匹配的流量传入,其余拒绝 |
| dmz (隔离区域) | 也称为非军事区域,内外网络之间增加的一层网络,起到缓冲作用,允许与SSH服务匹配的流量传入,其余拒绝 |
| block (阻塞区域) | 拒绝所有传入流量,返回icmp-host-prohibited消息 |
| drop (丢去区域) | 丢弃所有传入流量,且没有任何回复,类似DROP |
firewalld的配置文件有两个主要的目录/usr/lib/firewalld/zones(系统配置文件,尽量不要修改)和/etc/firewalld/zones(用户配置文件,可以自行修改),每个zone单独对应一个xml配置文件,文件名为<zone名称>.xml
[root@master www]# cd /usr/lib/firewalld/zones
[root@master zones]# ls
block.xml  drop.xml      home.xml      public.xml   work.xml
dmz.xml    external.xml  internal.xml  trusted.xml
[root@master zones]# cd /etc/firewalld/zones
[root@master zones]# ls
public.xml  public.xml.old
[root@master zones]#
- IP地址添加到trusted区域,把不可信任的IP地址添加到block区域,把要公开的网络服务添加到public区域,所以常用区域为:trusted、block、public
zone文件中的过滤规则
-
过滤规则优先级:
-
source(最高)
-
interface(次之)
-
默认zone(最低)
-
-
规则:
| 规则 | 作用 |
|---|---|
| scource | 源IP地址过滤(常用) |
| interface | 网卡过滤 |
| service | 服务名(实际是关联端口)过滤 |
| port | 端口过滤 |
| icmp-block | ICMP报文过滤 |
| masquerade | IP地址伪装 |
| forward-port | 端口转发过滤 |
| rule | 自定义规则 |
firewall-cmd命令行工具
firewalld命令生效模式
-
runtime模式:运行时模式,立即生效,重启失效
-
permanent模式:永久模式,重启生效
管理命令
[root@server ~]# systemctl stop firewalld
[root@server ~]# systemctl disable firewalld
[root@server ~]# systemctl start firewalld
[root@server ~]# systemctl enable firewalld
[root@server ~]# systemctl status firewalld
设置命令:firewall-cmd 参数
| 参数 | 作用 |
|---|---|
| --get-default-zone | 查询默认的区域名称 |
| --set-default-zone=<区域名称> | 设置默认的区域,使其永久生效 |
| --get-zones | 显示可用的区域 |
| --get-services | 显示预先定义的服务 |
| --get-active-zones | 显示当前正在使用的区域与网卡名称 |
| --add-source= | 将源自此 IP 或子网的流量导向指定的区域 |
| --remove-source= | 不再将源自此 IP 或子网的流量导向某个指定区域 |
| --add-interface=<网卡名称> | 将源自该网卡的所有流量都导向某个指定区域 |
| --change-interface=<网卡名称> | 将某个网卡与区域进行关联 |
| --list-all | 显示当前区域的网卡配置参数、资源、端口以及服务等信息 |
| --list-all-zones | 显示所有区域的网卡配置参数、资源、端口以及服务等信息 |
| --add-service=<服务名> | 设置默认区域允许该服务的流量 |
| --add-port=<端口号/协议> | 设置默认区域允许该端口的流量 |
| --remove-service=<服务名> | 设置默认区域不再允许该服务的流量 |
| --remove-port=<端口号/协议> | 设置默认区域不再允许该端口的流量 |
- 例1:基本命令
[root@server ~]# firewall-cmd --version  # 查看版本

[root@server ~]# firewall-cmd --help     # 查看帮助信息

[root@server ~]# firewall-cmd  --state   # 显示状态

[root@server ~]# firewall-cmd  --get-services  # 查看防火墙管理的服务

[root@server ~]# firewall-cmd  --list-all  # 查看区域中的规则

[root@server ~]# firewall-cmd  --panic-on   # 启用紧急模式

[root@server ~]# firewall-cmd  --panic-off  # 关闭紧急模式
- 例2:设置当前zone
查看所有支持的区域
[root@master zones]# firewall-cmd --get-zones
block dmz drop external home internal public trusted work
查看当前默认区域
[root@master ~]# firewall-cmd --get-default-zone
public
设置当前默认区域为trust(信任)区域
[root@master ~]# firewall-cmd --set-default-zone=trusted
success
[root@master ~]# firewall-cmd --get-default-zone
trusted
[root@master ~]#
设置当前默认区域为public区域
[root@master ~]# firewall-cmd --set-default-zone=public
success
[root@master ~]# firewall-cmd --get-default-zone
public
[root@master ~]#
- 例3.firewalld区域中添加http服务,使其为放行状态
[root@server ~]# yum install nginx -y
[root@server ~]# systemctl start nginx
#在浏览器测试输入主机ip ,显示被拒绝
[root@server ~]# firewall-cmd --get-default-zone
[root@server ~]# firewall-cmd --list-all  # 查看当前区域中开方的服务


#没有http服务,为其添加http服务
[root@server ~]# firewall-cmd --permanent  --zone=public  --add-service=http
success

[root@server ~]# firewall-cmd --permanent  --zone=public  --add-port=80/tcp
success
[root@server ~]# firewall-cmd --reload
success
[root@server ~]# firewall-cmd --list-all
public (active)
  target: default
  icmp-block-inversion: no
  interfaces: ens32
  sources:
  services: cockpit dhcpv6-client http ssh
  ports: 80/tcp
  protocols:
  forward: yes
  masquerade: no
  forward-ports:
  source-ports:
  icmp-blocks:
  rich rules:


#浏览器测试通过
- 放行服务格式
firewall-cmd --permanent --zone=public --add-service=服务名
- 放行端口格式:
firewall-cmd --permanent --zone=public --add-port=端口号/传输协议
- 例4:某些服务需要编辑zone文件才能添加服务,添加nginx服务
[root@server ~]# firewall-cmd   --get-services   # 查看所有区域支持的服务

[root@server ~]# yum  install  nginx  -y  # 安装nginx

[root@master mysql]# firewall-cmd --add-service=nginx --permanent
Error: INVALID_SERVICE: 'nginx' not among existing services # 报错,需要编辑区域文件

编辑服务配置文件,添加:
<service>
        <short>Nginx</short>
        <description>nginx</description>
        <port protocol="tcp"  port="80"/>
        <port protocol="tcp"  port="443"/>
</service>
再次添加服务:
firewall-cmd --add-service=nginx --permanent
重置
firewall-cmd --reload

- 例5:添加http及80端口的改写(启动node1主机测试)
[root@master services]# firewall-cmd --permanent --add-rich-rule='rule family="ipv4"  source  address="192.168.88.134/24"  port  protocol="tcp"  port="80"   accept'
success

[root@master services]# firewall-cmd  --reload
success
[root@master services]# firewall-cmd  --list-all
public (active)
  target: default
  icmp-block-inversion: no
  interfaces: ens32
  sources:
  services: dhcpv6-client http mdns nginx ssh
  ports: 80/tcp
  protocols:
  forward: yes
  masquerade: no
  forward-ports:
  source-ports:
  icmp-blocks:
  rich rules:
	rule family="ipv4" source address="192.168.88.134/24" port port="80" protocol="tcp" accept
- 例6:拒绝node1进行ssh远程登录
[root@master services]# firewall-cmd  --permanent  --add-rich-rule='rule family="ipv4"  source  address="192.168.88.134/24"  port  protocol="tcp"  port="22"  reject'
success
[root@master services]# firewall-cmd  --reload
success
[root@master services]#
[root@master services]# firewall-cmd  --list-all
public (active)
  target: default
  icmp-block-inversion: no
  interfaces: ens32
  sources:
  services: dhcpv6-client http mdns nginx ssh
  ports: 80/tcp
  protocols:
  forward: yes
  masquerade: no
  forward-ports:
  source-ports:
  icmp-blocks:
  rich rules:
	rule family="ipv4" source address="192.168.88.134/24" port port="80" protocol="tcp" accept
	rule family="ipv4" source address="192.168.88.134/24" port port="22" protocol="tcp" reject
- 例7:禁止192.168.88.131网段的地址进行ping
#写入firewall的富规则
firewall-cmd --permentant --add-rich-rule='rule family="ipv4" source address="192.168.88.131" protocol value="icmp" reject'

#重载
[root@master ~]# firewall-cmd --reload

#查看规则的写入
[root@master ~]# firewall-cmd --list-all
public (active)
  target: default
  icmp-block-inversion: no
  interfaces: ens32
  sources:
  services: dhcpv6-client mdns nginx ssh
  ports:
  protocols:
  forward: yes
  masquerade: no
  forward-ports:
  source-ports:
  icmp-blocks:
  rich rules:
	rule family="ipv4" source address="192.168.88.131/24" port port="80" protocol="tcp" accept
	rule family="ipv4" source address="192.168.88.131" protocol value="icmp" reject
	rule family="ipv4" source address="192.168.88.131/24" port port="22" protocol="tcp" reject
测试:在192.168.88.131这台主机ping测,显示目标端口不可达
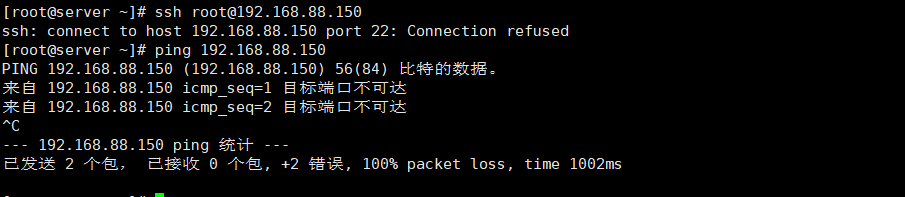
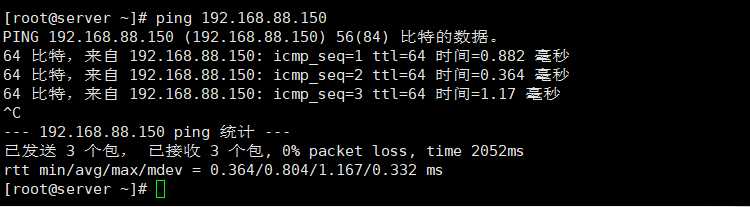
注意:恢复客户端ping,不能在服务端添加一条放行富规则,应为禁止的富规则还在,ping还是无法通信,如:
[root@master ~]# firewall-cmd --permanent --remove-rich-rule='rule family="ipv4" source address="192.168.88.131" protocol value="icmp" reject'
success
[root@master ~]# firewall-cmd --reload
success
[root@master ~]# firewall-cmd --list-all

汇聚全球AI编程工具,助力开发者即刻编程。
更多推荐


 10
 0
- 0


 已为社区贡献1条内容

所有评论(0)