
1、ElasticSearch 安装
·
ElasticSearch
1 版本
文件包:elasticsearch-8.13.4-linux-x86_64.tar.gz,elasticsearch-analysis-ik-8.13.4.zip
下载地址:
- https://www.elastic.co/downloads/past-releases/elasticsearch-8-13-4
- https://github.com/medcl/elasticsearch-analysis-ik/releases/download/v8.13.4/elasticsearch-analysis-ik-8.13.4.zip
2 安装
1.将安装包上传至/app/tools目录下并解压,解压命令如下:
tar -xvf elasticsearch-8.13.4-linux-x86_64.tar.gz
- 将解压后文件移动至/app目录下
mv elasticsearch-8.13.4 /app
3 配置文件
1.进入到 elasticsearch 的文件夹
cd /app/elasticsearch-8.13.4/config
2.编辑文件 elasticsearch.yml
cluster.name: ES
node.name: node-1
path.data: /app/elasticsearch-8.13.4/data
path.logs: /app/elasticsearch-8.13.4/logs
network.host: 0.0.0.0
http.port: 9200 # 固定开放端口,需要防火墙配置开放

discovery.type: single-node # 单机模式

# 配置认证授权
xpack.license.self_generated.type: basic
xpack.security.enabled: true
xpack.security.transport.ssl.enabled: true
xpack.security.transport.ssl.verification_mode: certificate
xpack.security.transport.ssl.keystore.path: certs/elastic-certificates.p12
xpack.security.transport.ssl.truststore.path: certs/elastic-certificates.p12
3.编辑文件 jvm.options,取消以下注释并配置内存为 4g
-Xms4g

-Xmx4g
4 创建 es 用户并赋权
# root用户下,创建 elasticsearch 用户组
groupadd elasticsearch

# 创建用户 es
useradd es

# 设置密码为es
passwd es

# 用户 es 添加到 elasticsearch 用户组
usermod -G elasticsearch es

# 给用户 es 设置 sudo 权限
visudo
# 编辑内容,在root ALL=(ALL) ALL 一行下面增加
es ALL=(ALL) ALL

# 给文件夹权限
chmod 777 -R /app/elasticsearch-8.13.4

# 更改 /app/elasticsearch-8.13.4 文件夹以及内部文件的所属用户为 es, 用户组组为 elasticsearch
sudo chown -R es:elasticsearch /app/elasticsearch-8.13.4
5 开启安全认证
1.生成证书 elastic-stack-ca.p12
cd /app/elasticsearch-8.13.4

./bin/elasticsearch-certutil ca Elasticsearch
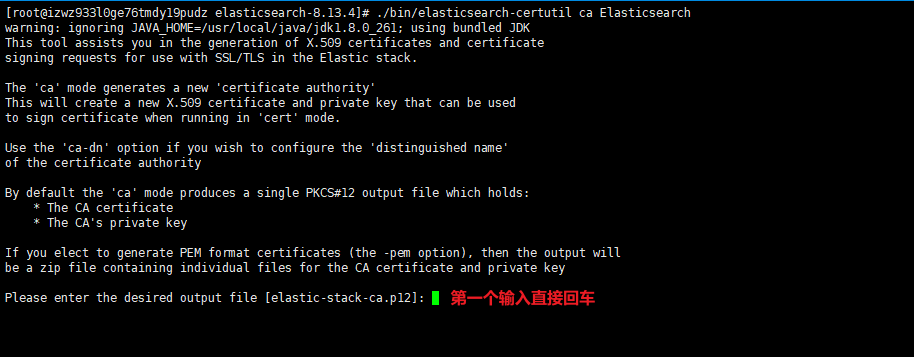
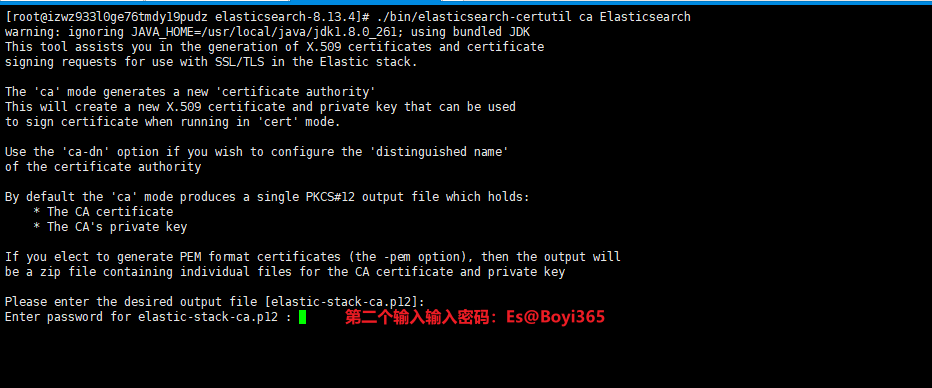
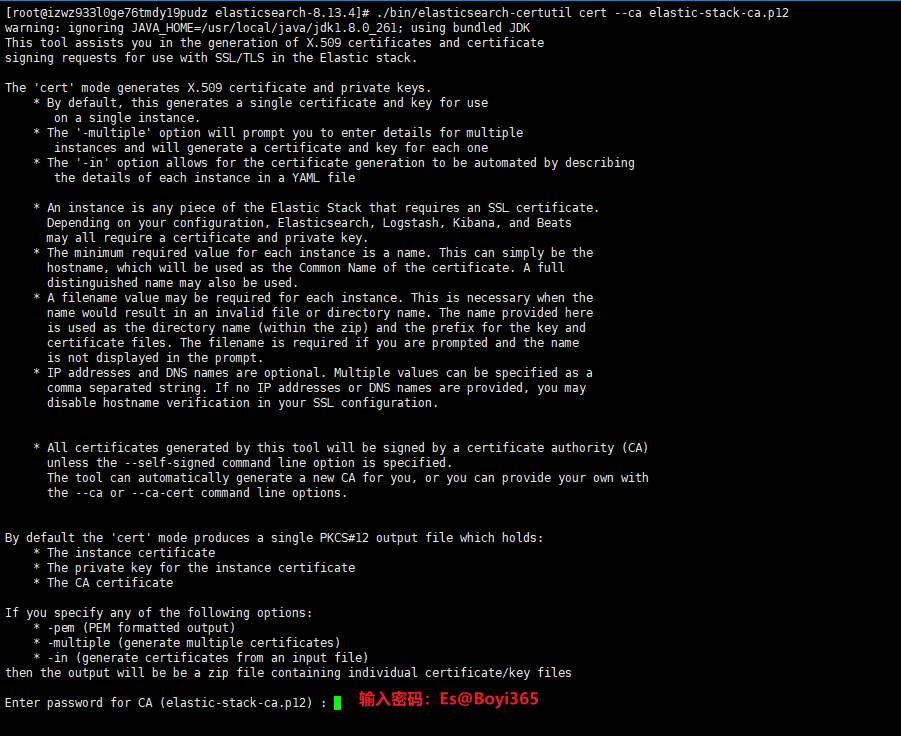
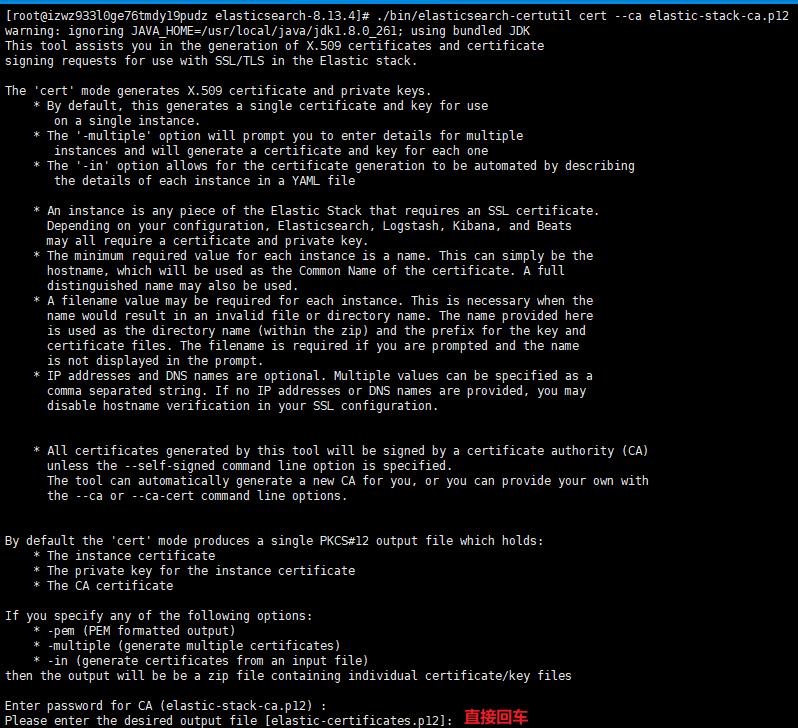
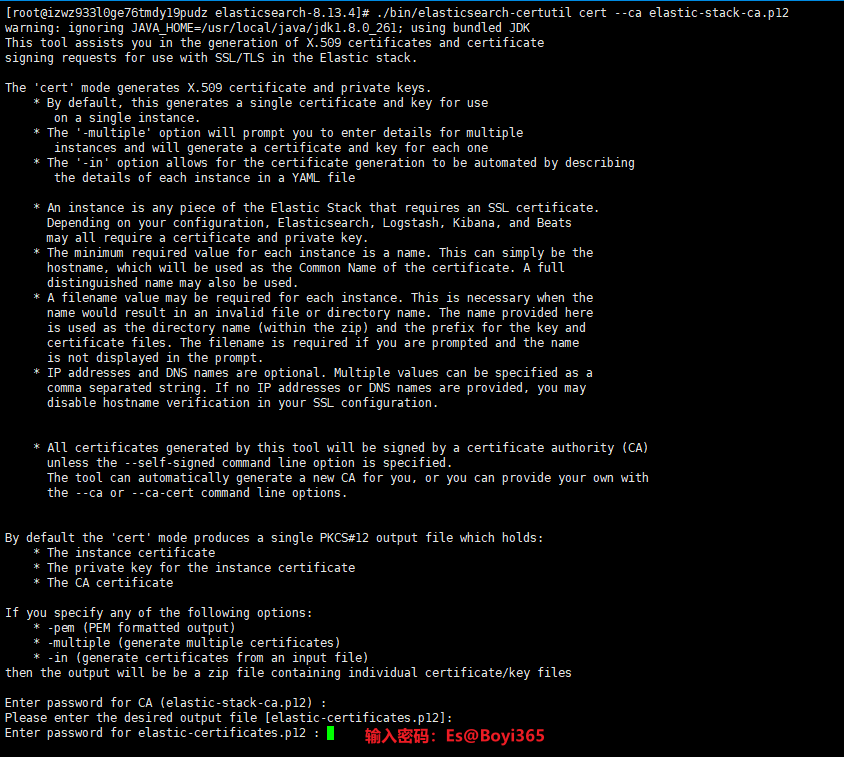
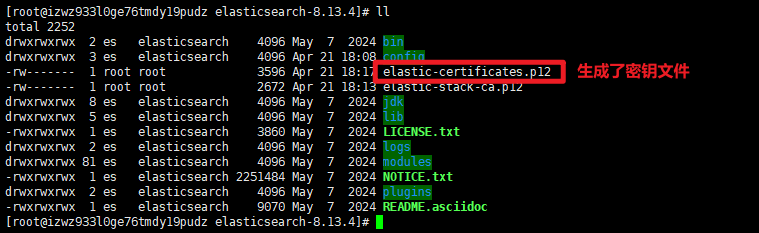
2.生成密钥 elastic-certificates.p12
./bin/elasticsearch-certutil cert --ca elastic-stack-ca.p12
3.把密钥 elastic-certificates.p12 移到 /app/elasticsearch-8.13.4/config/certs 中,并赋权
cd /app/elasticsearch-8.13.4/config
mkdir certs
mv ../elastic-certificates.p12 ./certs/

chmod 777 ./certs/elastic-certificates.p12
chown -R es:elasticsearch ./certs
4.添加密码
cd /app/elasticsearch-8.13.4

./bin/elasticsearch-keystore add xpack.security.transport.ssl.keystore.secure_password

./bin/elasticsearch-keystore add xpack.security.transport.ssl.truststore.secure_password
chmod 777 ./config/elasticsearch.keystore
chown es:elasticsearch ./config/elasticsearch.keystore


12.6 启动 ElasticSearch 并设置密码
# 切换到 es 用户
su es

cd /app/elasticsearch-8.13.4
# 启动
./bin/elasticsearch -d

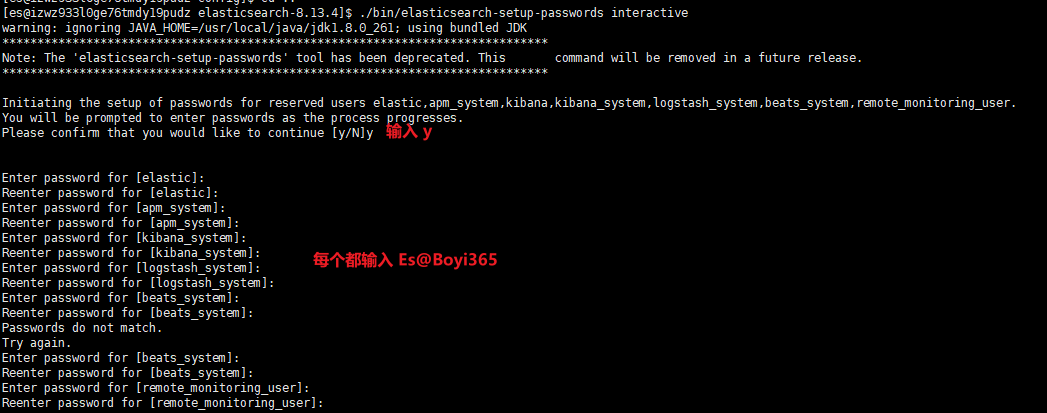
# 设置密码
./bin/elasticsearch-setup-passwords interactive
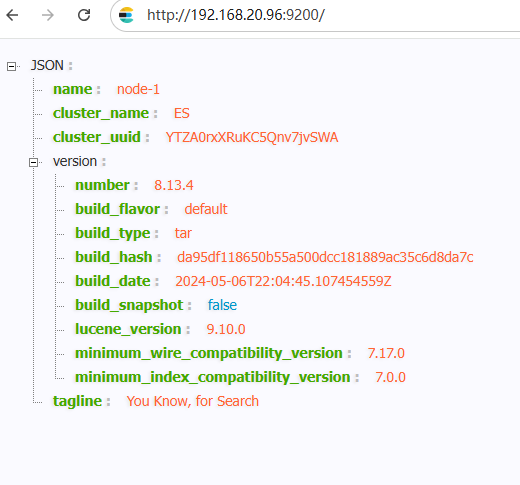
7 访问测试
8 安装 ik 分词器
1.将安装包上传至/app/tools目录下并解压到,解压命令如下:
unzip elasticsearch-analysis-ik-8.13.4.zip -d /app/elasticsearch-8.13.4/plugins/analysis-ik
- 重启 ElasticSearch
cd /app/elasticsearch-8.13.4
# 启动
./bin/elasticsearch -d
9 安装查询工具 Kibana(可选)
ElasticSearch 相当于一个数据库,那 Kibana 就相当于 Navicat 可以用于 ElasticSearch 的管理和查询
文件包:kibana-8.13.4-windows-x86_64.zip
下载地址:
9.1 安装步骤
- 解压 kibana-8.13.4-windows-x86_64.zip
- 进入到解压后的文件夹
kibana-8.13.4 - 找到
config/kibana.yml并修改配置文件
# kibana 服务配置
server.port: 5601
server.host: "0.0.0.0"
server.name: "log-kibana"

# elasticsearch 连接配置
elasticsearch.hosts: ["http://192.168.20.96:9200"]

# elasticsearch 的访问账号和密码,在 12.6 中有配置
elasticsearch.username: "kibana_system"
elasticsearch.password: "Es@Boyi365"


i18n.locale: "zh-CN"
elasticsearch.ssl.verificationMode: none
elasticsearch.requestTimeout: 30000
- 找到
bin/kibana.bat双击启动
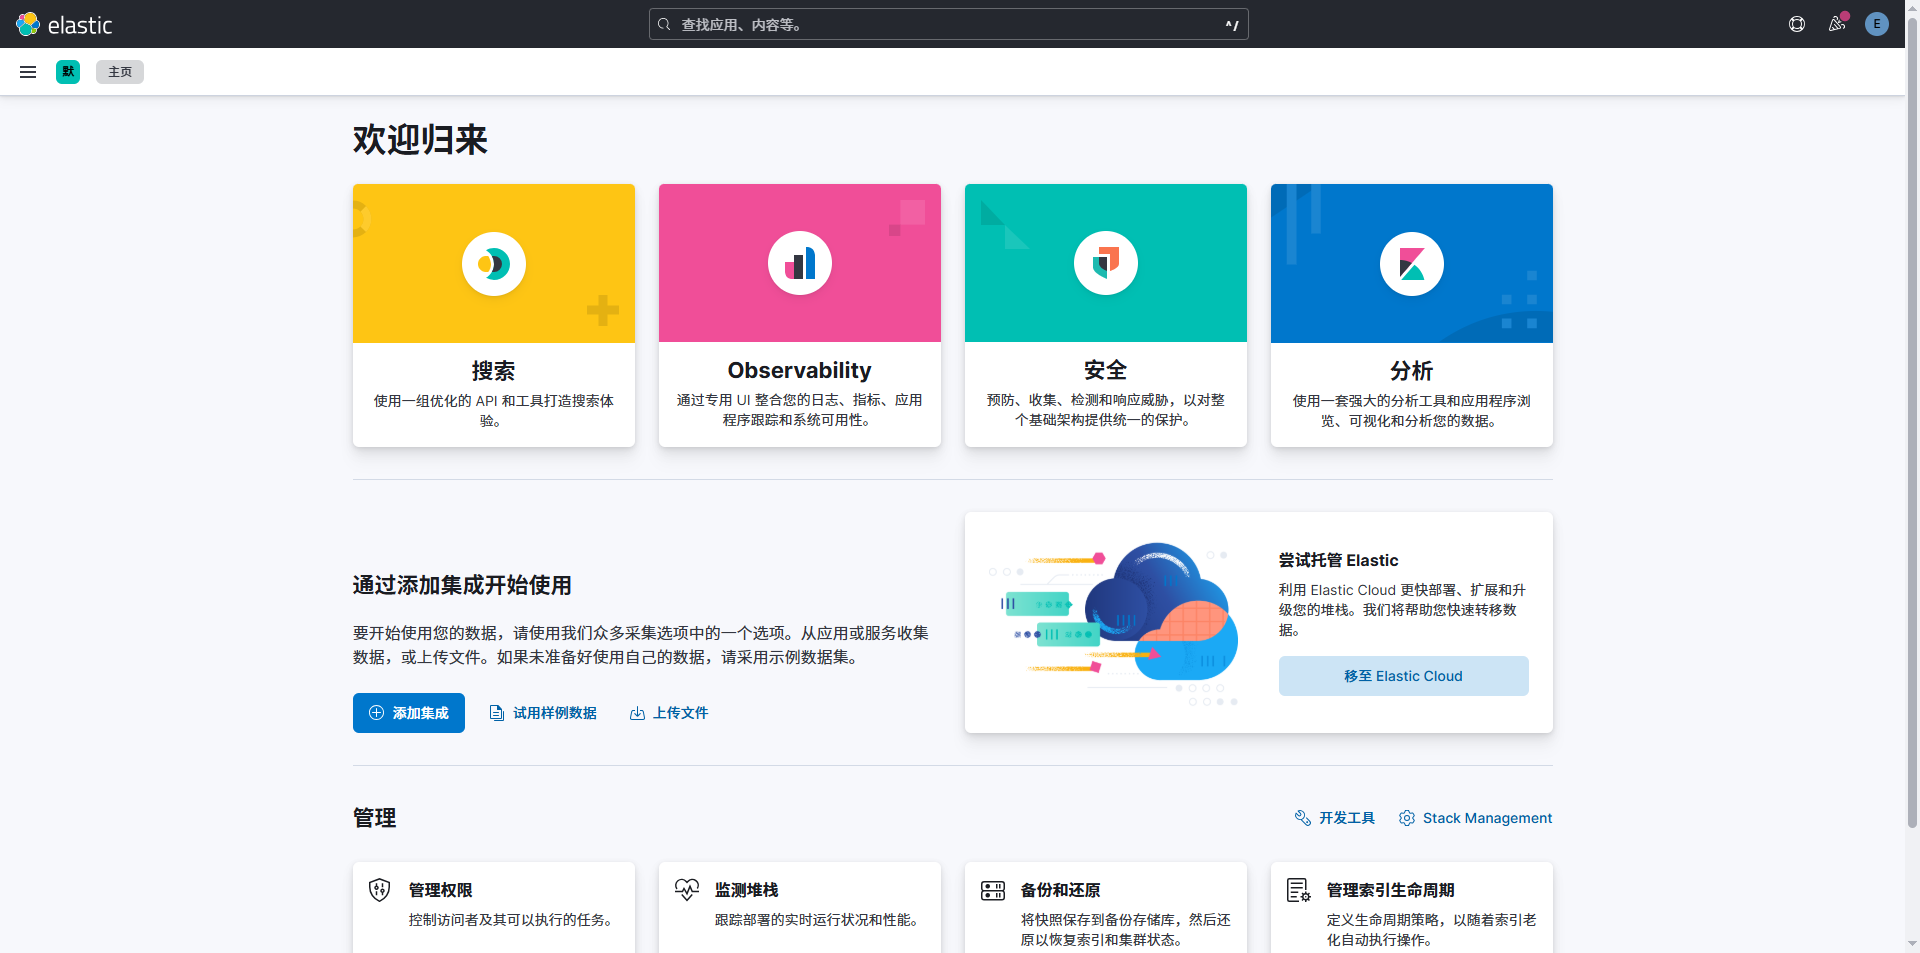
9.2 访问页面
- http://127.0.0.1:5601/login
- 输入 elasticsearch 的账号密码 elastic / Es@Boyi365

汇聚全球AI编程工具,助力开发者即刻编程。
更多推荐

 10
 0
- 0


 已为社区贡献4条内容

所有评论(0)