
Linux -基础开发工具
1.权限的作用
显而易见,权限的作用就是约束人进行更细颗粒度的权限管理,什么人呢?
三种人,对文件来讲分别是,拥有者,所属组,other ; 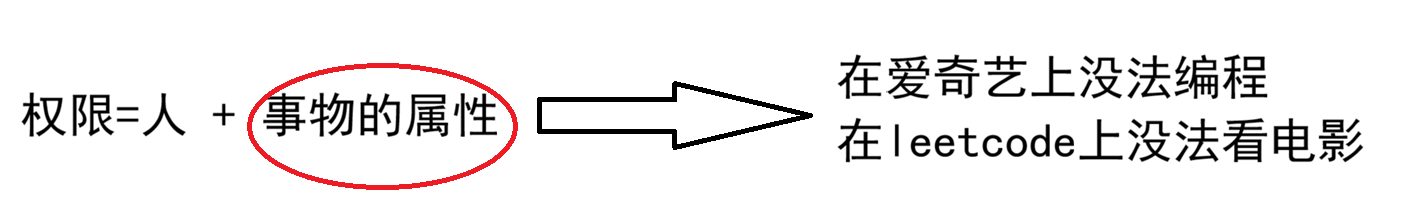
2.文件的属性
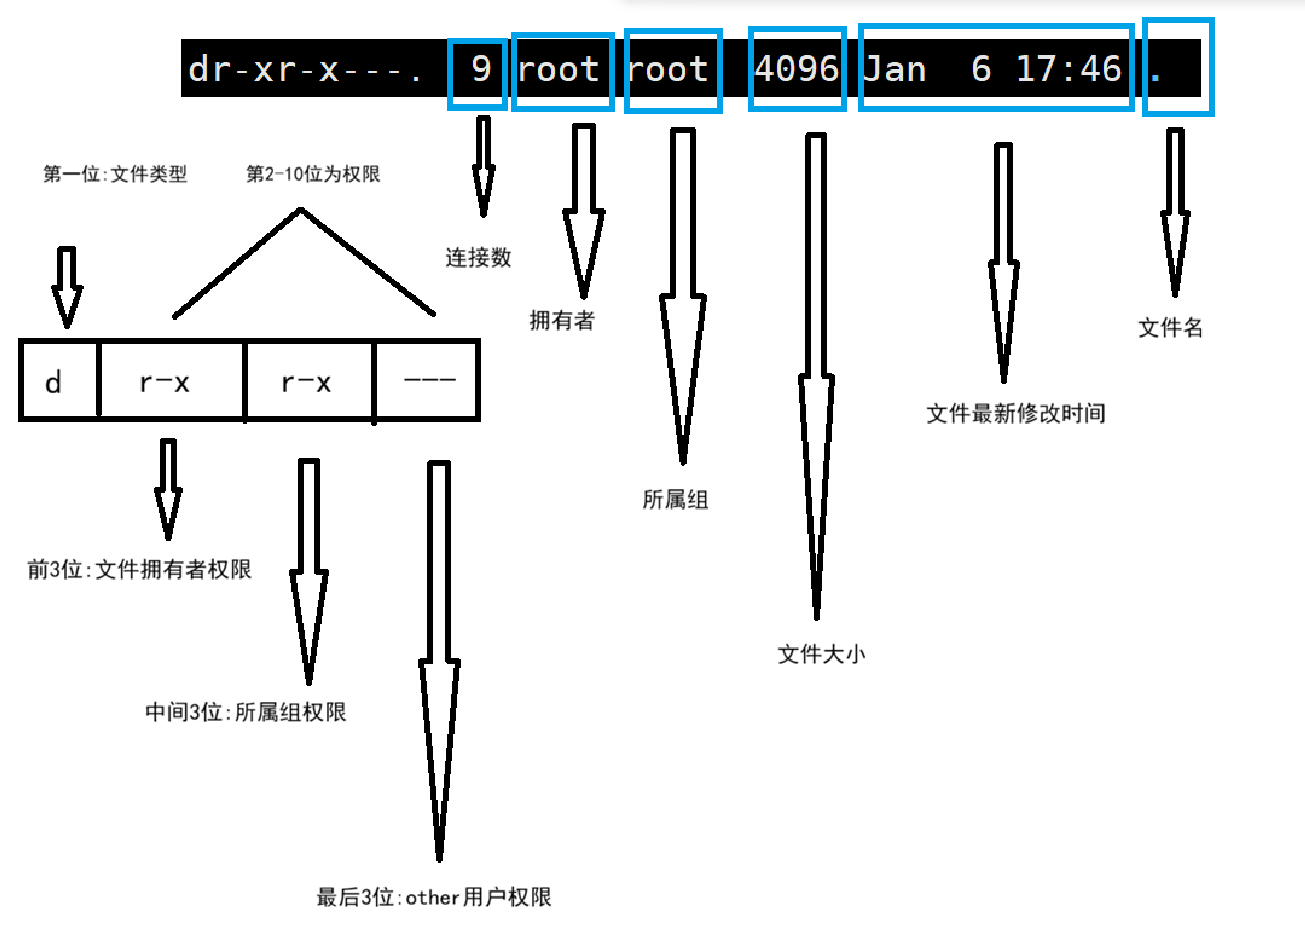
以上是文件的基本属性,但是我们好像还是不知道r-x 、r--是什么,接下来我们一起看;
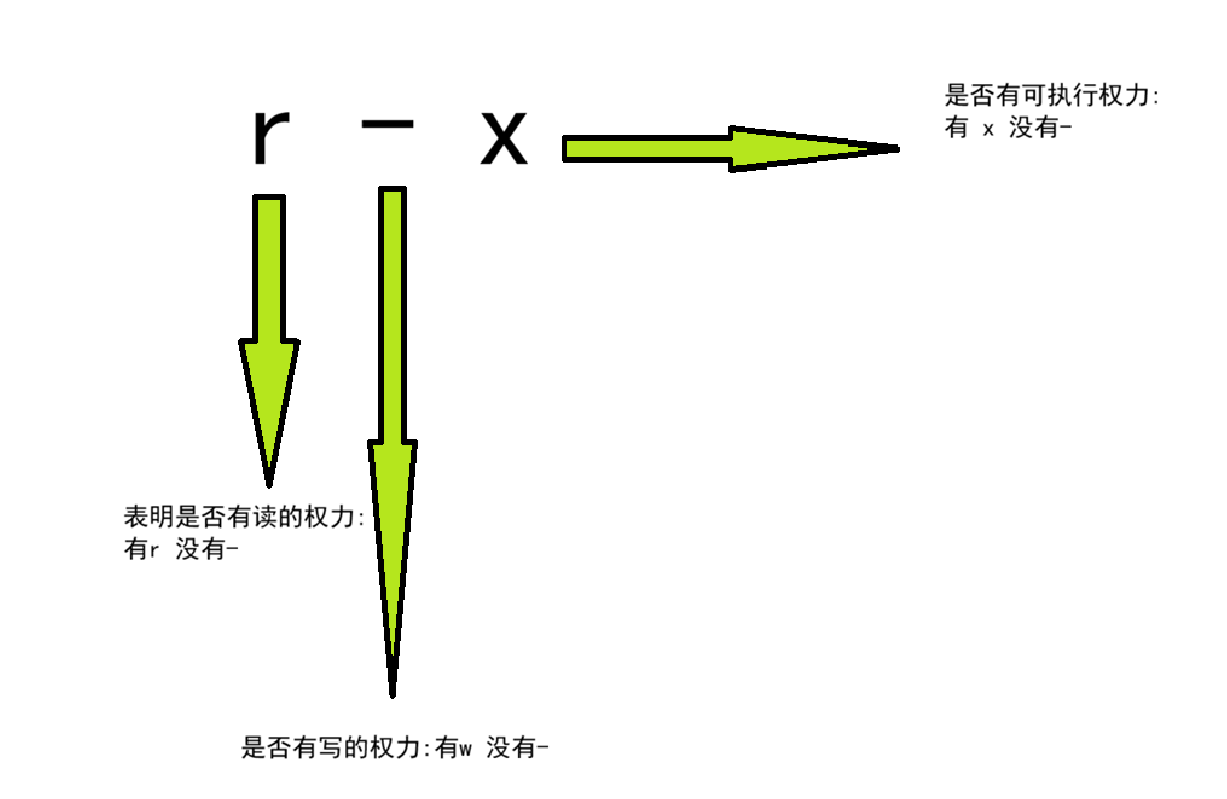
以二进制数相加表示rwx为:
mkdir -m 755 dirname # 755 = rwxr-xr-x
mkdir -m 644 dirname # 644 = rw-r--r--
mkdir -m 777 dirname # 777 = rwxrwxrwx
什么是可执行权力呢?
即用户有权将该文件作为程序来运行。
什么是所属组呢?
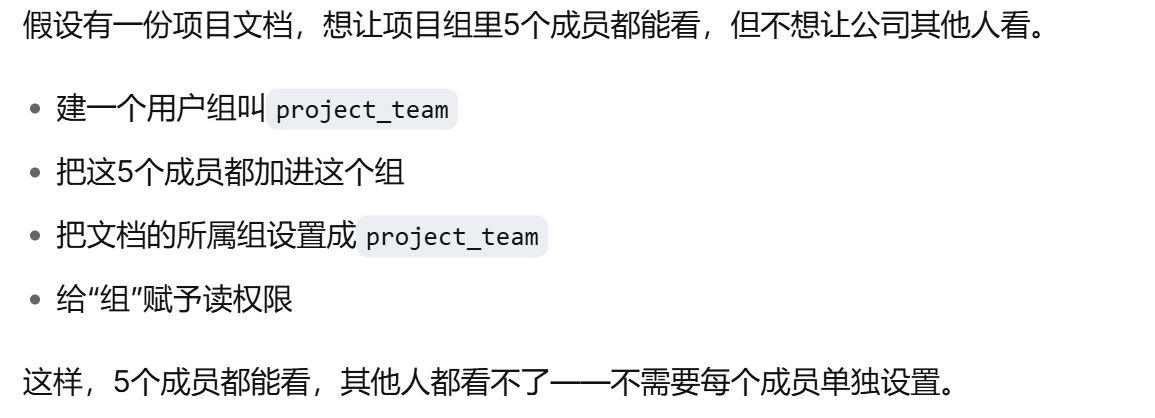
呢么权限是固定不可变的吗? 不是的,我们可以通过命令修改权限,但前提是我们的身份必须是超级用户;
如: sudo chmod o+w file :这里的o+w的作用就是给other加上写的权限;以此类推
sudo chmod u+x file - gy : 给user(拥有者)加上可执行的权限;
sudo chmod u-r file - gy :给user(拥有者)去掉写的权限;
sudo chmod g-rw file - gy : 还可以同时加上或去除多个权限(g代表所属组) :
sudo chmod ugoa +- rwx -file :同时给多个使用者修改权限
值得注意的是超级用户无视权限;
3.如何修改文件的拥有者
chown gy testfile.txt ->意思就是把testfile.txt的拥有者改为gy;
chgrp gy testfile.txt->意思就是把testfile.txt的所属组改为gy;
改拥有者,所属组,本质上就是把文件交给别人,所以需要经过别人的同意(root用户可以随便给,但普通用户不可以)
对于目录来说:
①如果你没有r权限就不能读取目录里的内容,以及查看文件名,文件属性;
②w权限可以对其中的文件进行删除、重命名、新建;
③如果普通用户可以删除root建的文件,是因为普通用户现在有了w的权限;
4.粘连位 Sticky Bit
粘连位是一种特殊的权限设置。
作用:只有文件/目录的创建者也就是拥有者,才能删除自己的文件,即使其他用户对该目录有写权限也没有作用。
t位就是共享目录的"保护锁",防止别人乱删你的文件 chmod o+t /share_112 默认不让任何人进来,如果两位用户想要共享一份文件,可以新建一份文件,并且放开other的权限: chmod o-t /share_112;然而对于root来说,粘连位t也没有作用,root的权限有:
✅ 删除任何人的文件
✅ 重命名/移动任何文件
✅ 修改内容
✅ 修改权限
5.yum(包管理器)、repo
在Linux下安装软件, 一个通常的办法是下载程序的源代码, 并进行编译, 得到可执行程序;但是这样太麻烦了, 于是有些人把⼀些常用的软件提前编译好, 做成软件包(可以理解成windows上 的安装程序)放在⼀个服务器上, 通过包管理器可以很⽅便的获取到这个编译好的软件包, 直接进行安装
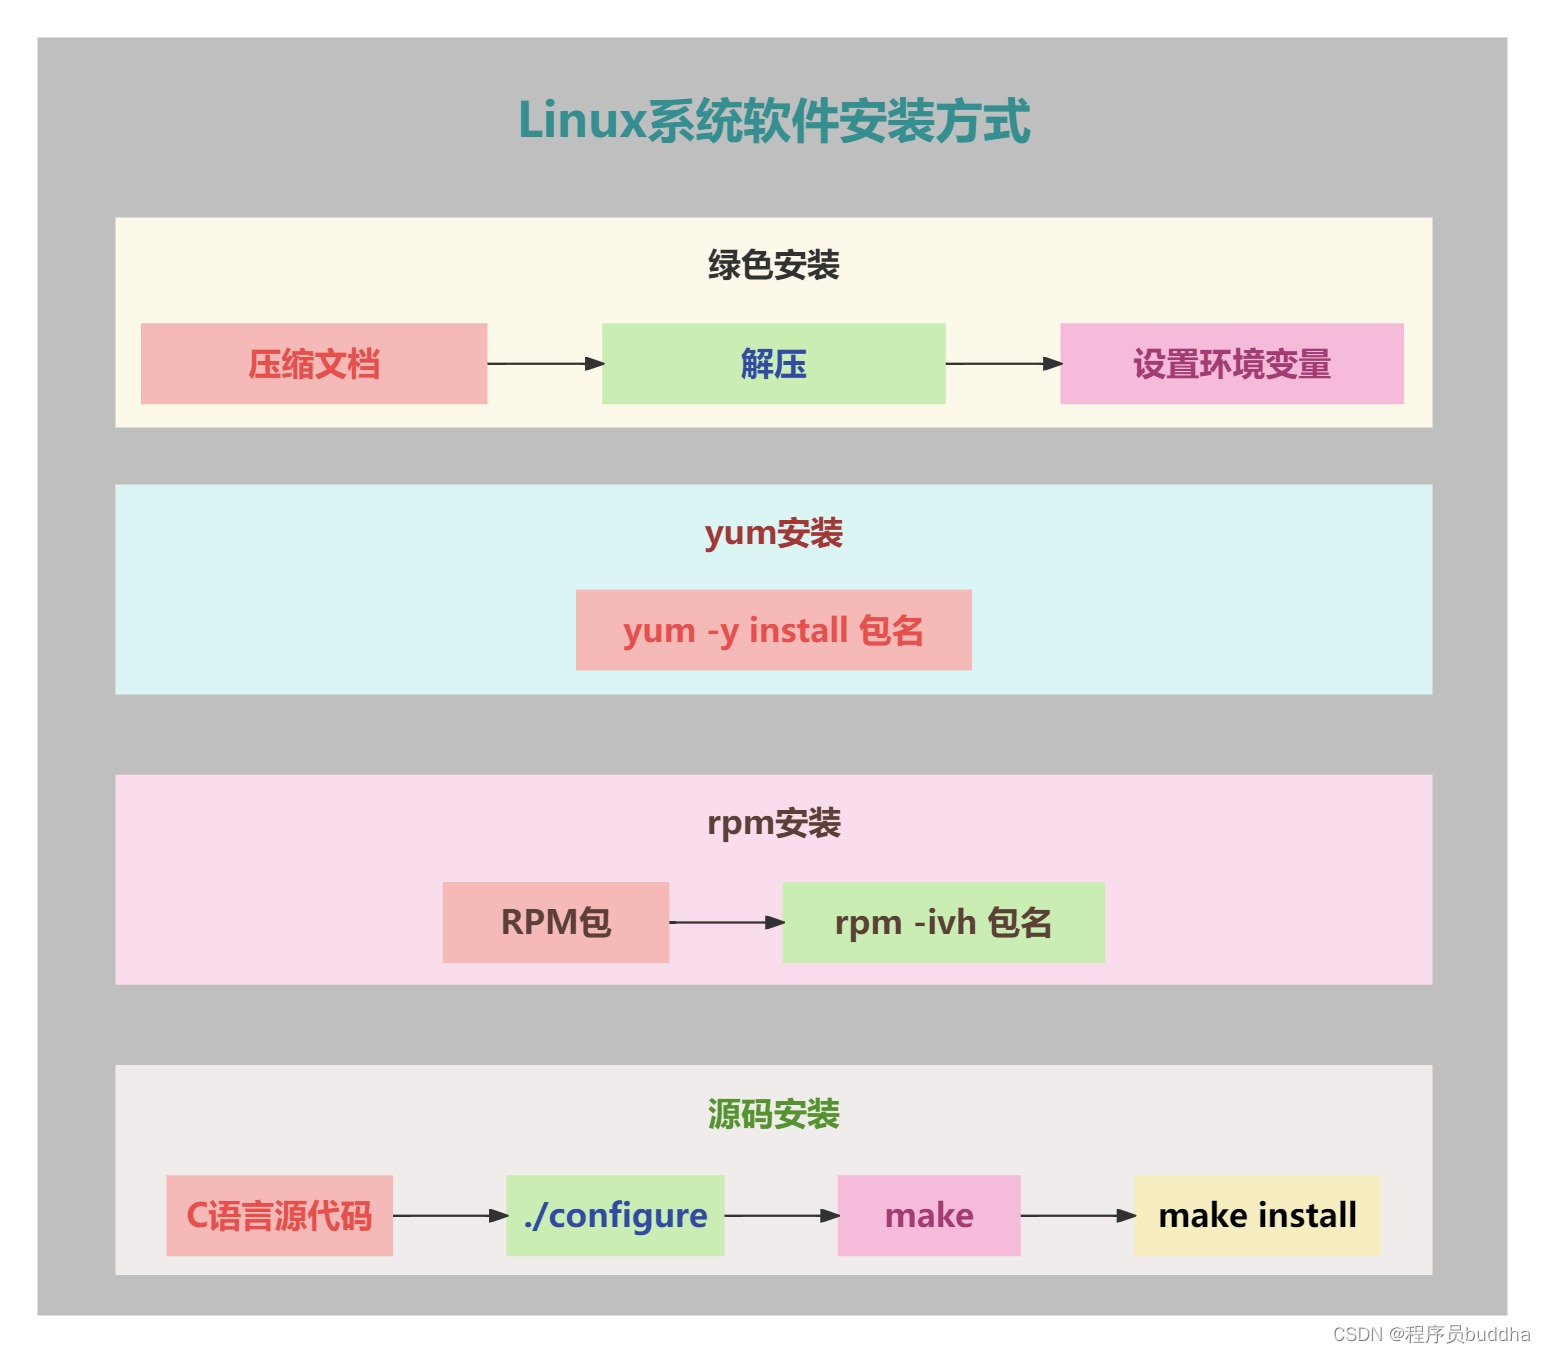
yum就是这个包管理器, yum相当于windows中的迅雷,把云端的软件下载、解压、安装;在Ubuntu/Debian中使用的是apt,而在CentOS/RHEL中我们使用的是yum; 使用方式是:yum install -y g++;-y的作用是让不要一直提示;
安装软件时由于需要向系统目录中写入内容, ⼀般需要 sudo 或者切到 root 账户下才能完成.
yum install nginx
执行流程:
1. 读取 /etc/yum.repos.d/*.repo
2. 连接到仓库服务器
3. 查找nginx软件包
4. 下载并安装
repo是Linux中的软件仓库,一个包含软件包列表 + 下载地址 + 依赖关系的配置文件;在Xshell中输入命令 less /etc/yum.repos.d/CentOS-Base.repo (less的作用是为了上下翻动) 就可以看到各个安装包的地址;
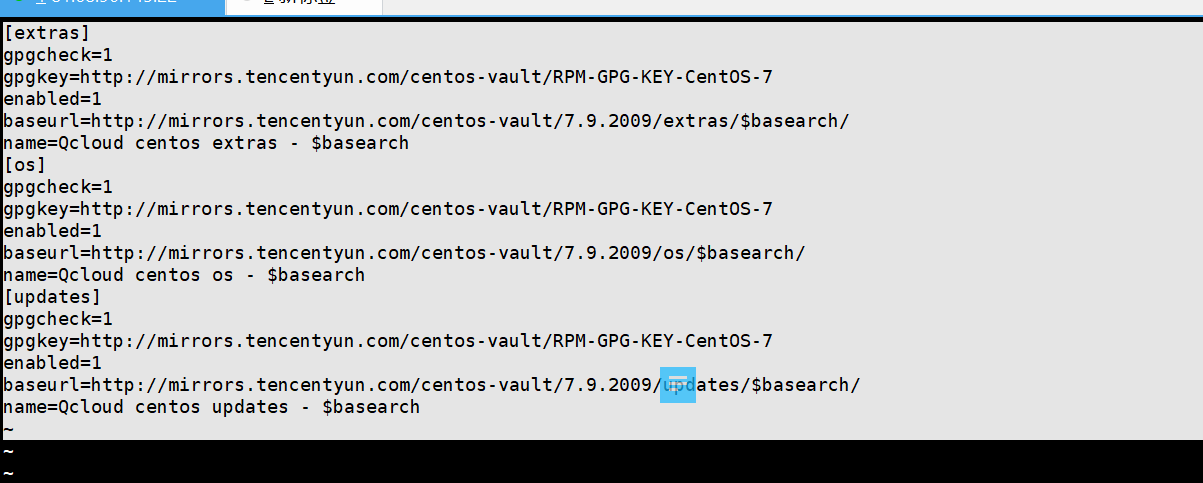
yum->配置文件->配置文件里有yum的其他软件的安装路径;
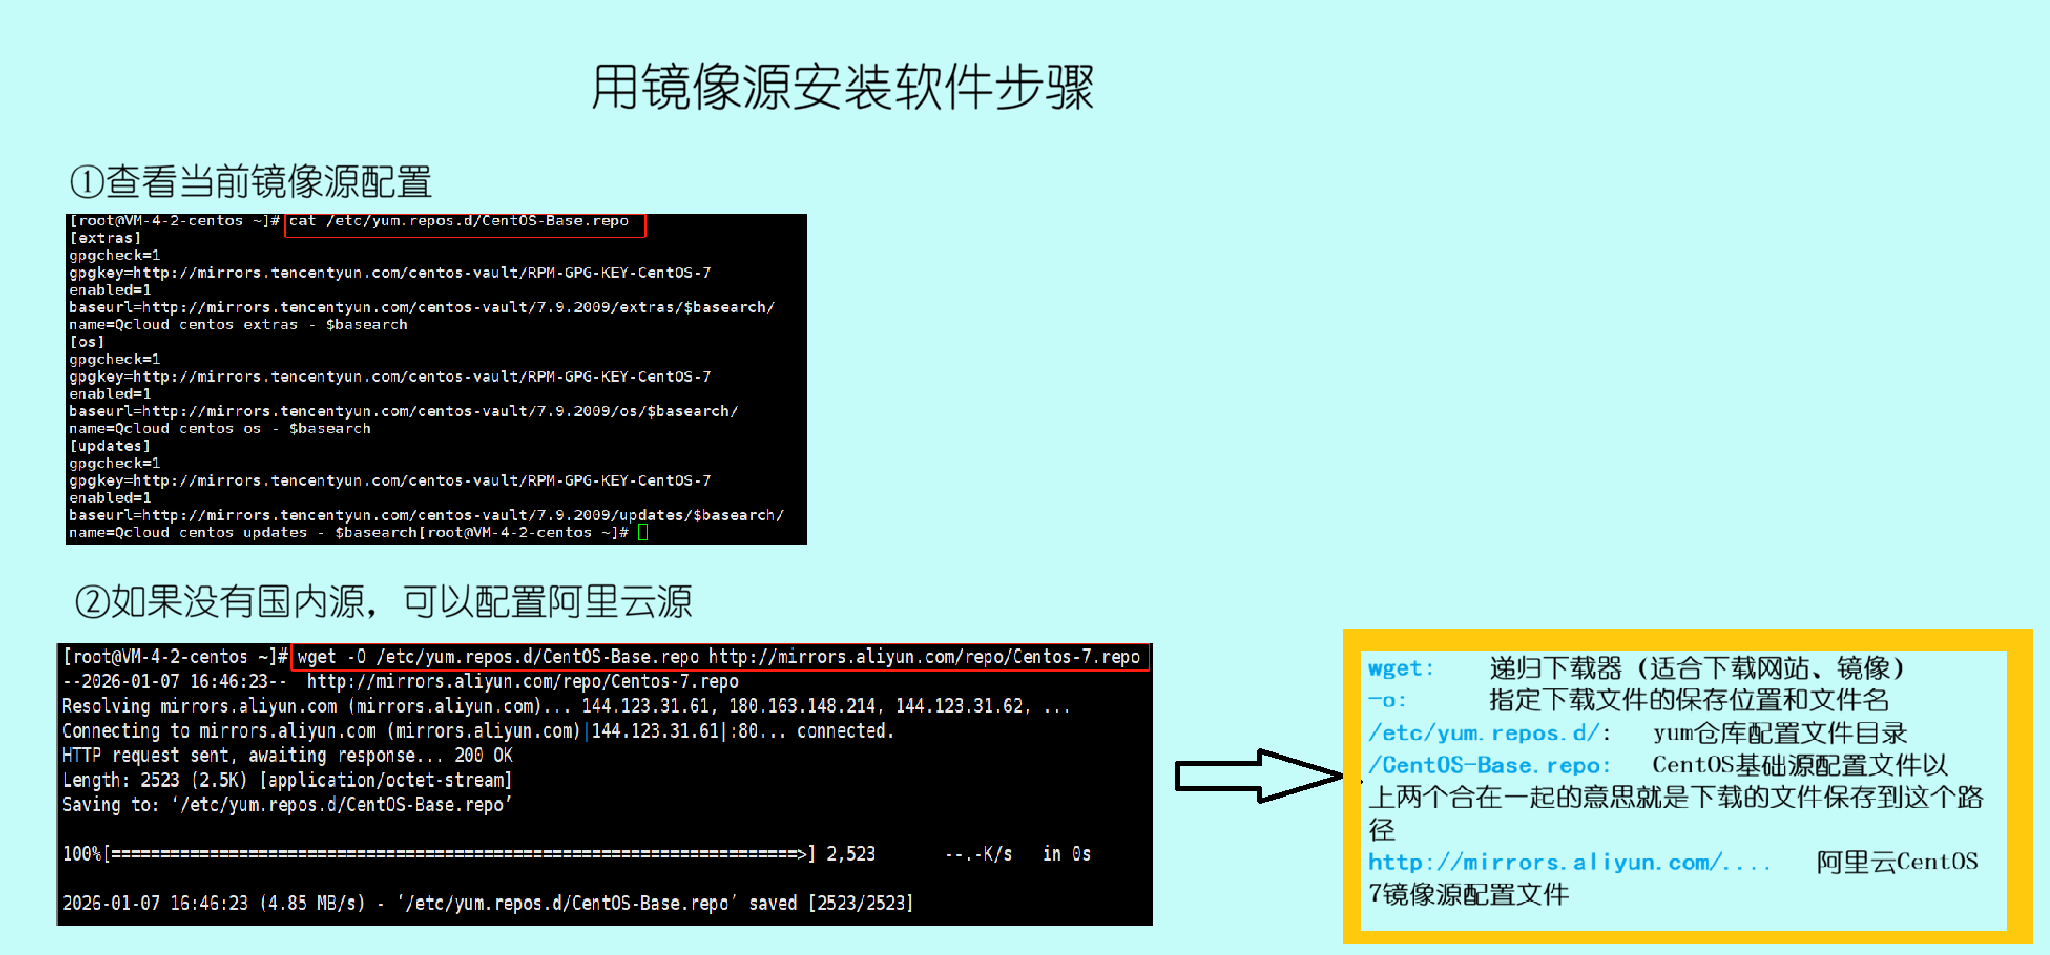
但是如果需要安装yum没有下载的软件怎么办呢?这就需要用到镜像源
镜像源: 镜像源是CentOS安装源的"完整副本",镜像源不是"补充",而是软件的主要来源地。系统本身只是个"空架子+基础配置",大部分软件都要从镜像源获取。
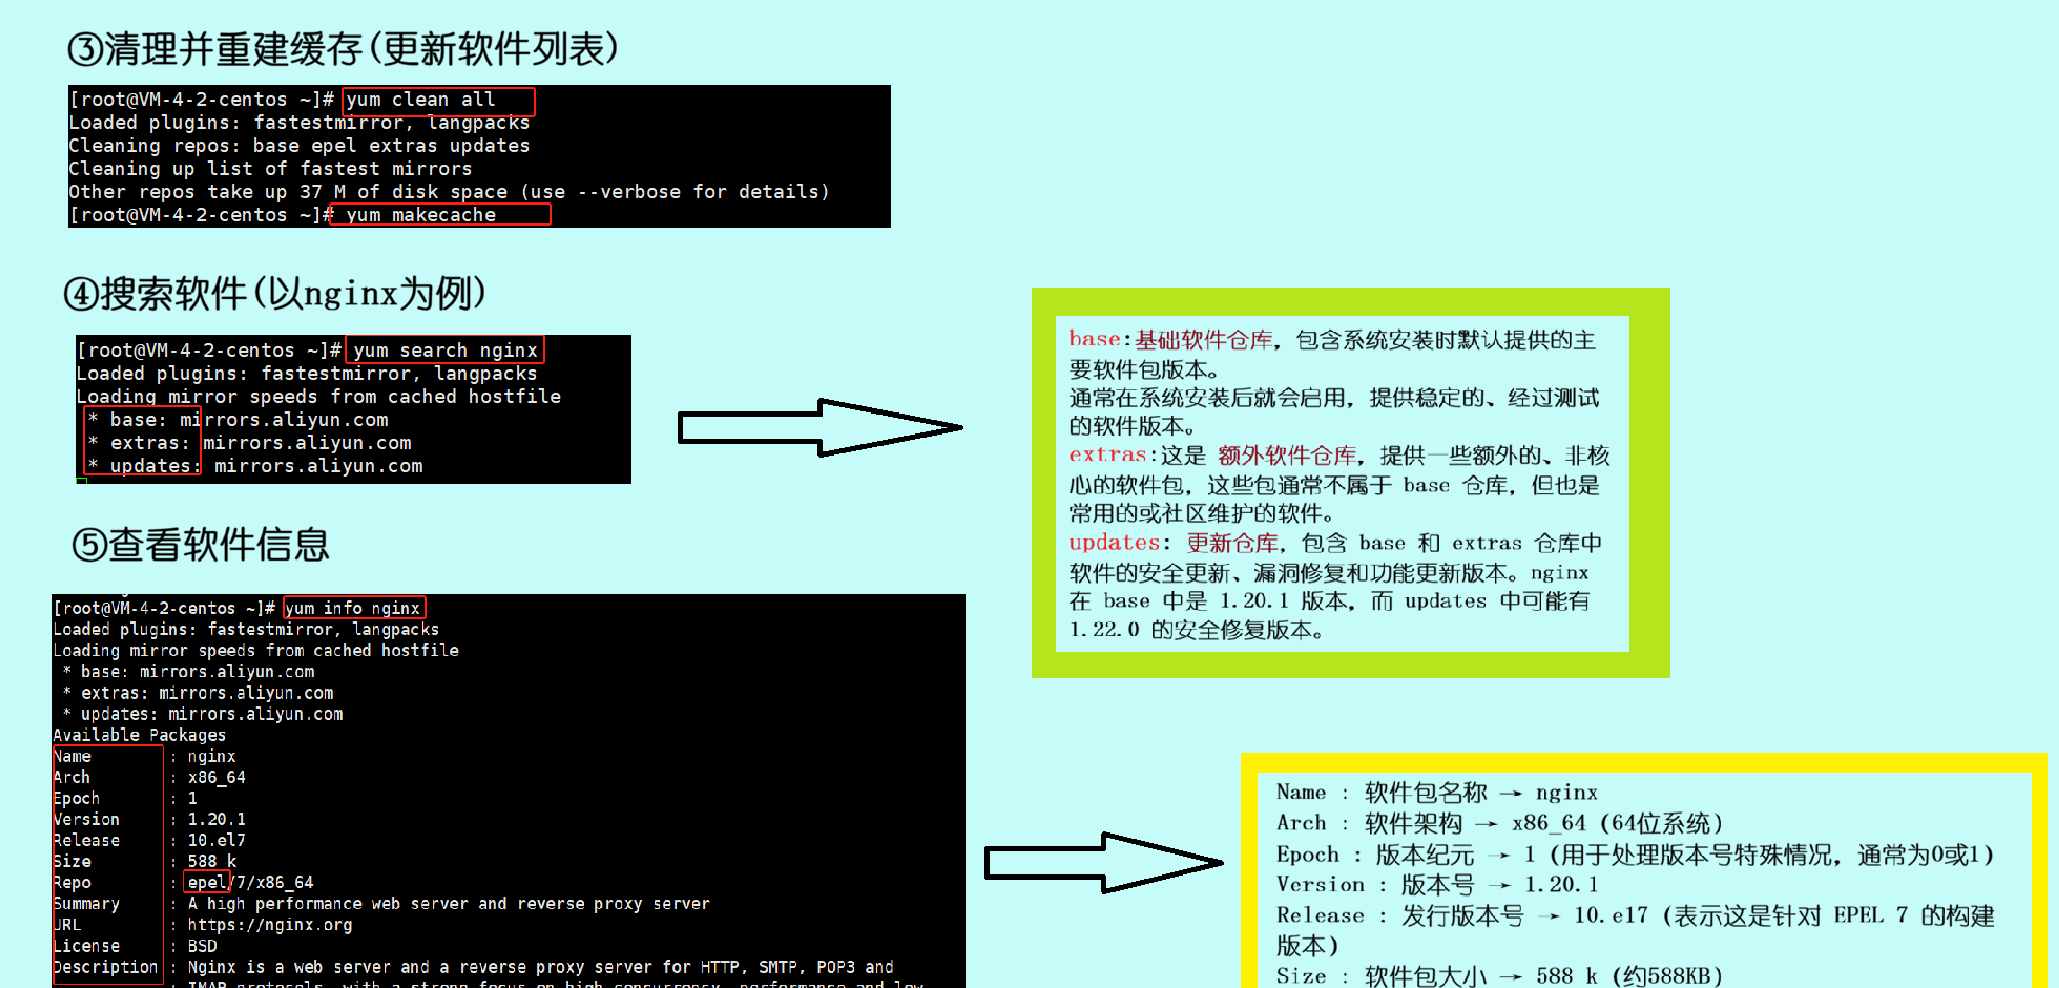
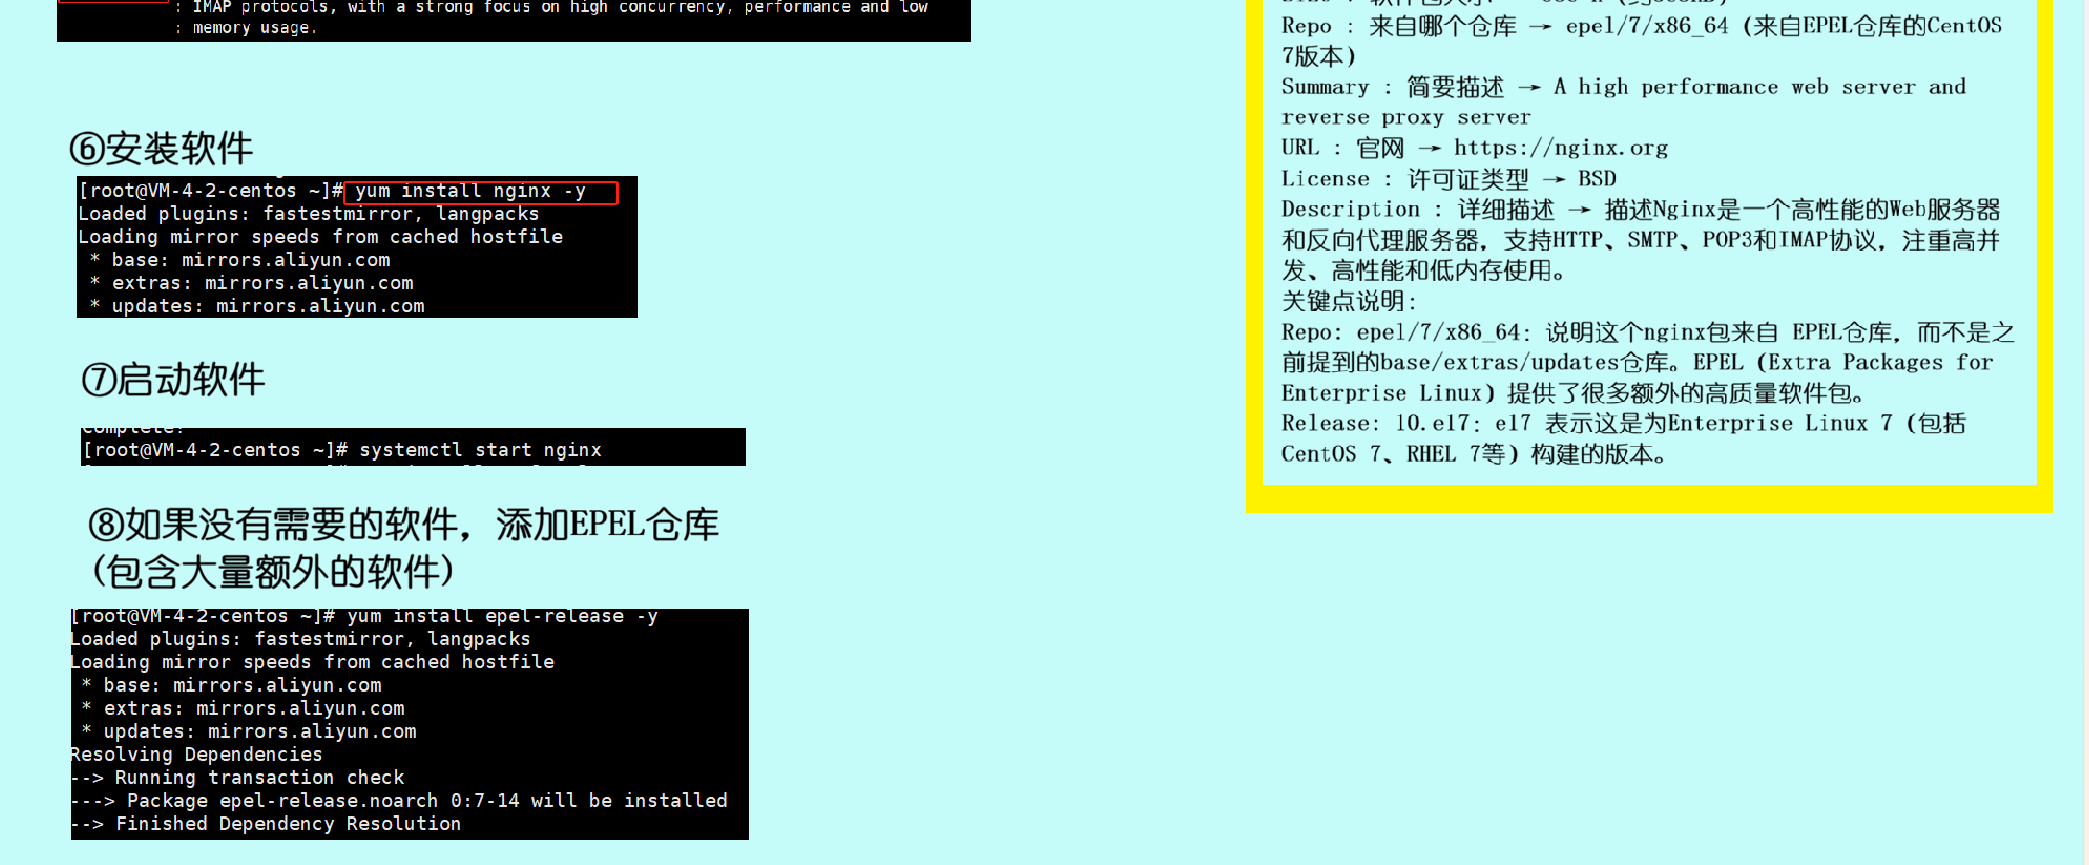
卸载软件命令:sudo yum remove [-y] lrzsz;lrzsz是软件名;
yum mackcache命令的功能是将服务器的软件包信息缓存到本地;
7.系统的生态系统
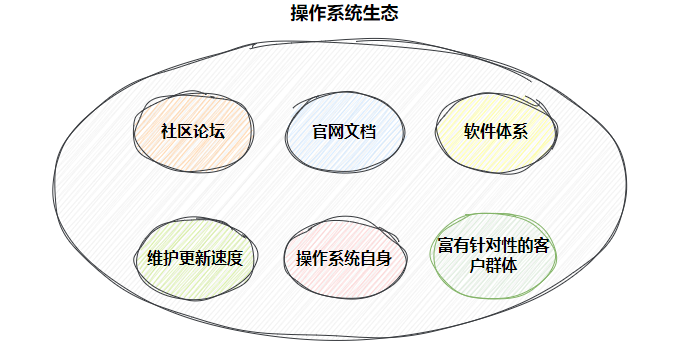
评估操作系统的好坏,需要看操作系统的生态,如下图;如果生态好了,我们就可以考虑使用这个操作系统;如果开源的话就可以快速完善自己的生态(如Linux)
8.vim工具
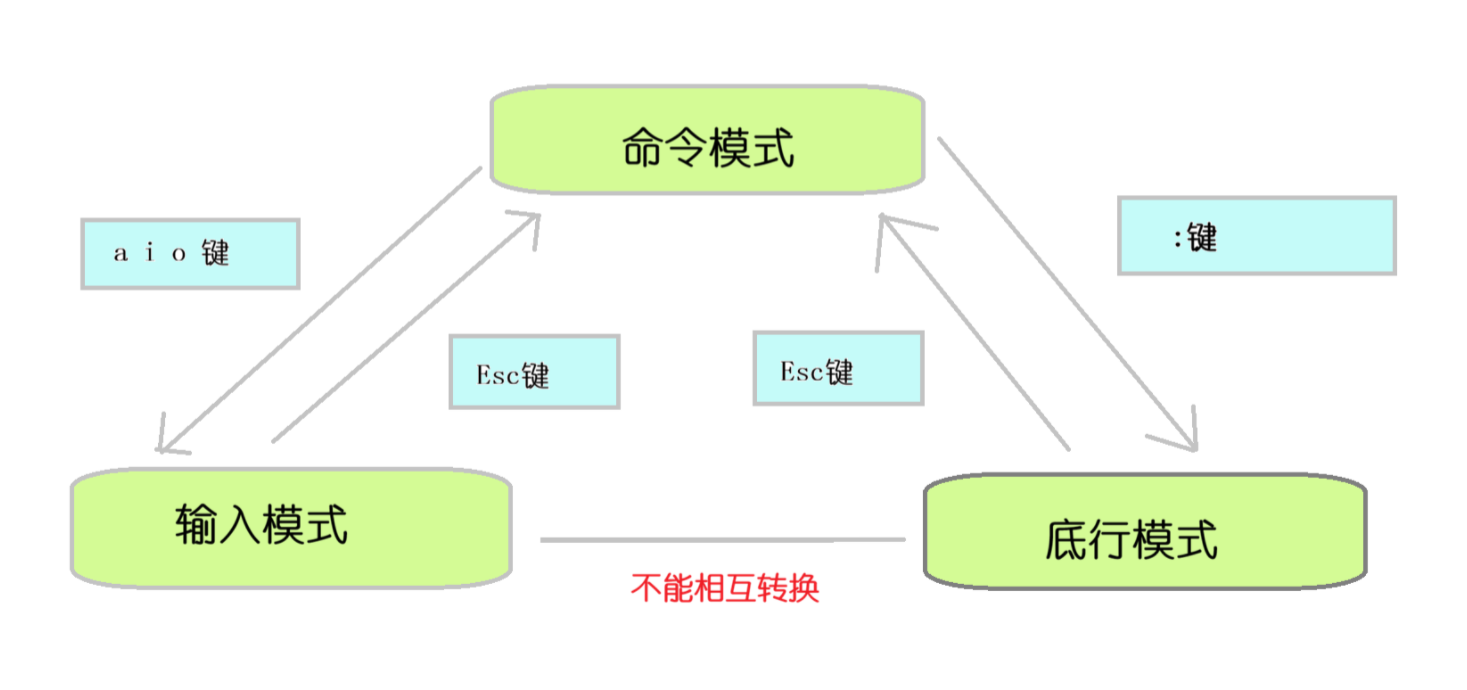
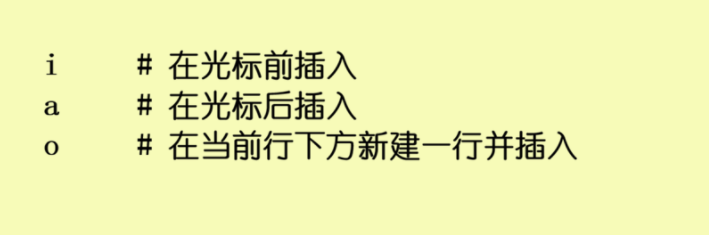
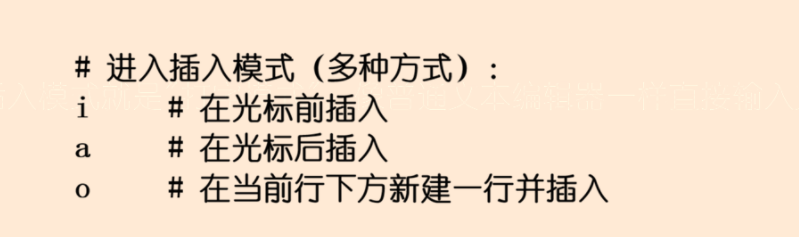
一个多模式的编辑器;分别是命令模式,插入模式,底行模式;进入以上三种模式的命令为
①命令模式
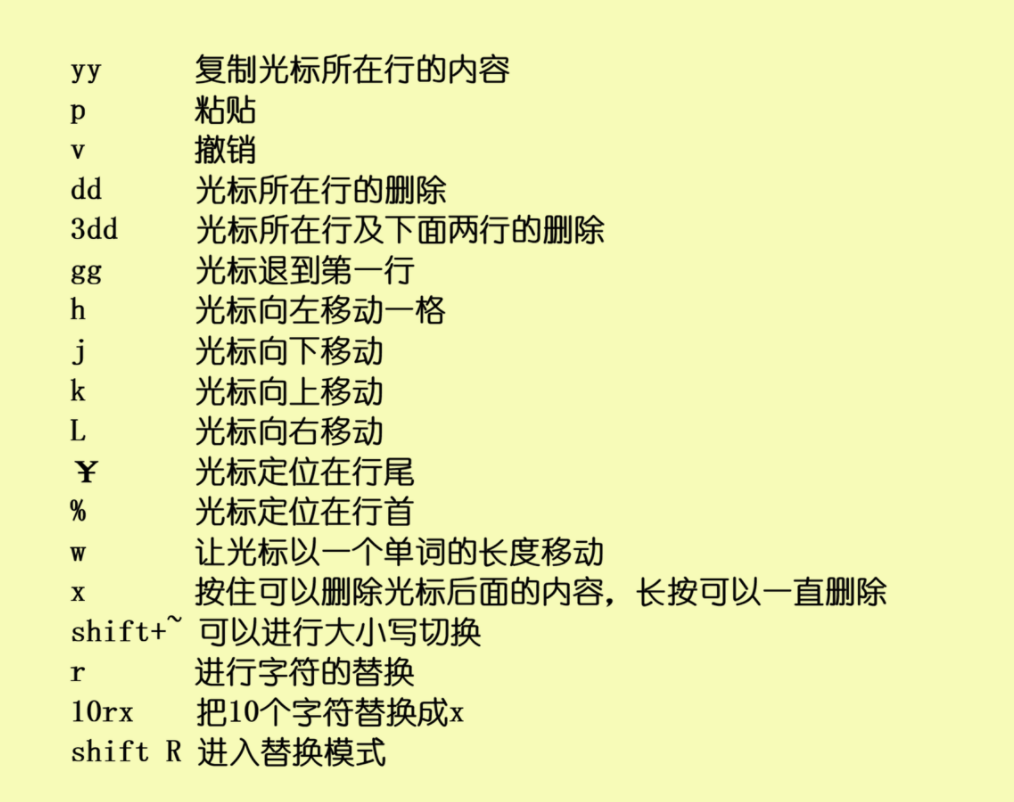
命令模式是Vim的"指挥中心",让你用快捷键批量操作文本,脱离鼠标实现极速编辑。值得注意的是我们刚进入文件中就是处于命令模式;以下是命令模式下快捷键的作用;
②插入模式
插入模式就是"打字模式",像普通文本编辑器一样直接输入文字。注意和命令模式的切换就好
③底行模式
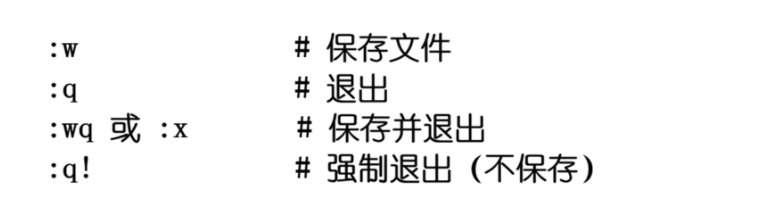
底行模式是Vim的"控制台",用于保存文件、退出、搜索替换、执行Shell命令等全局操作。
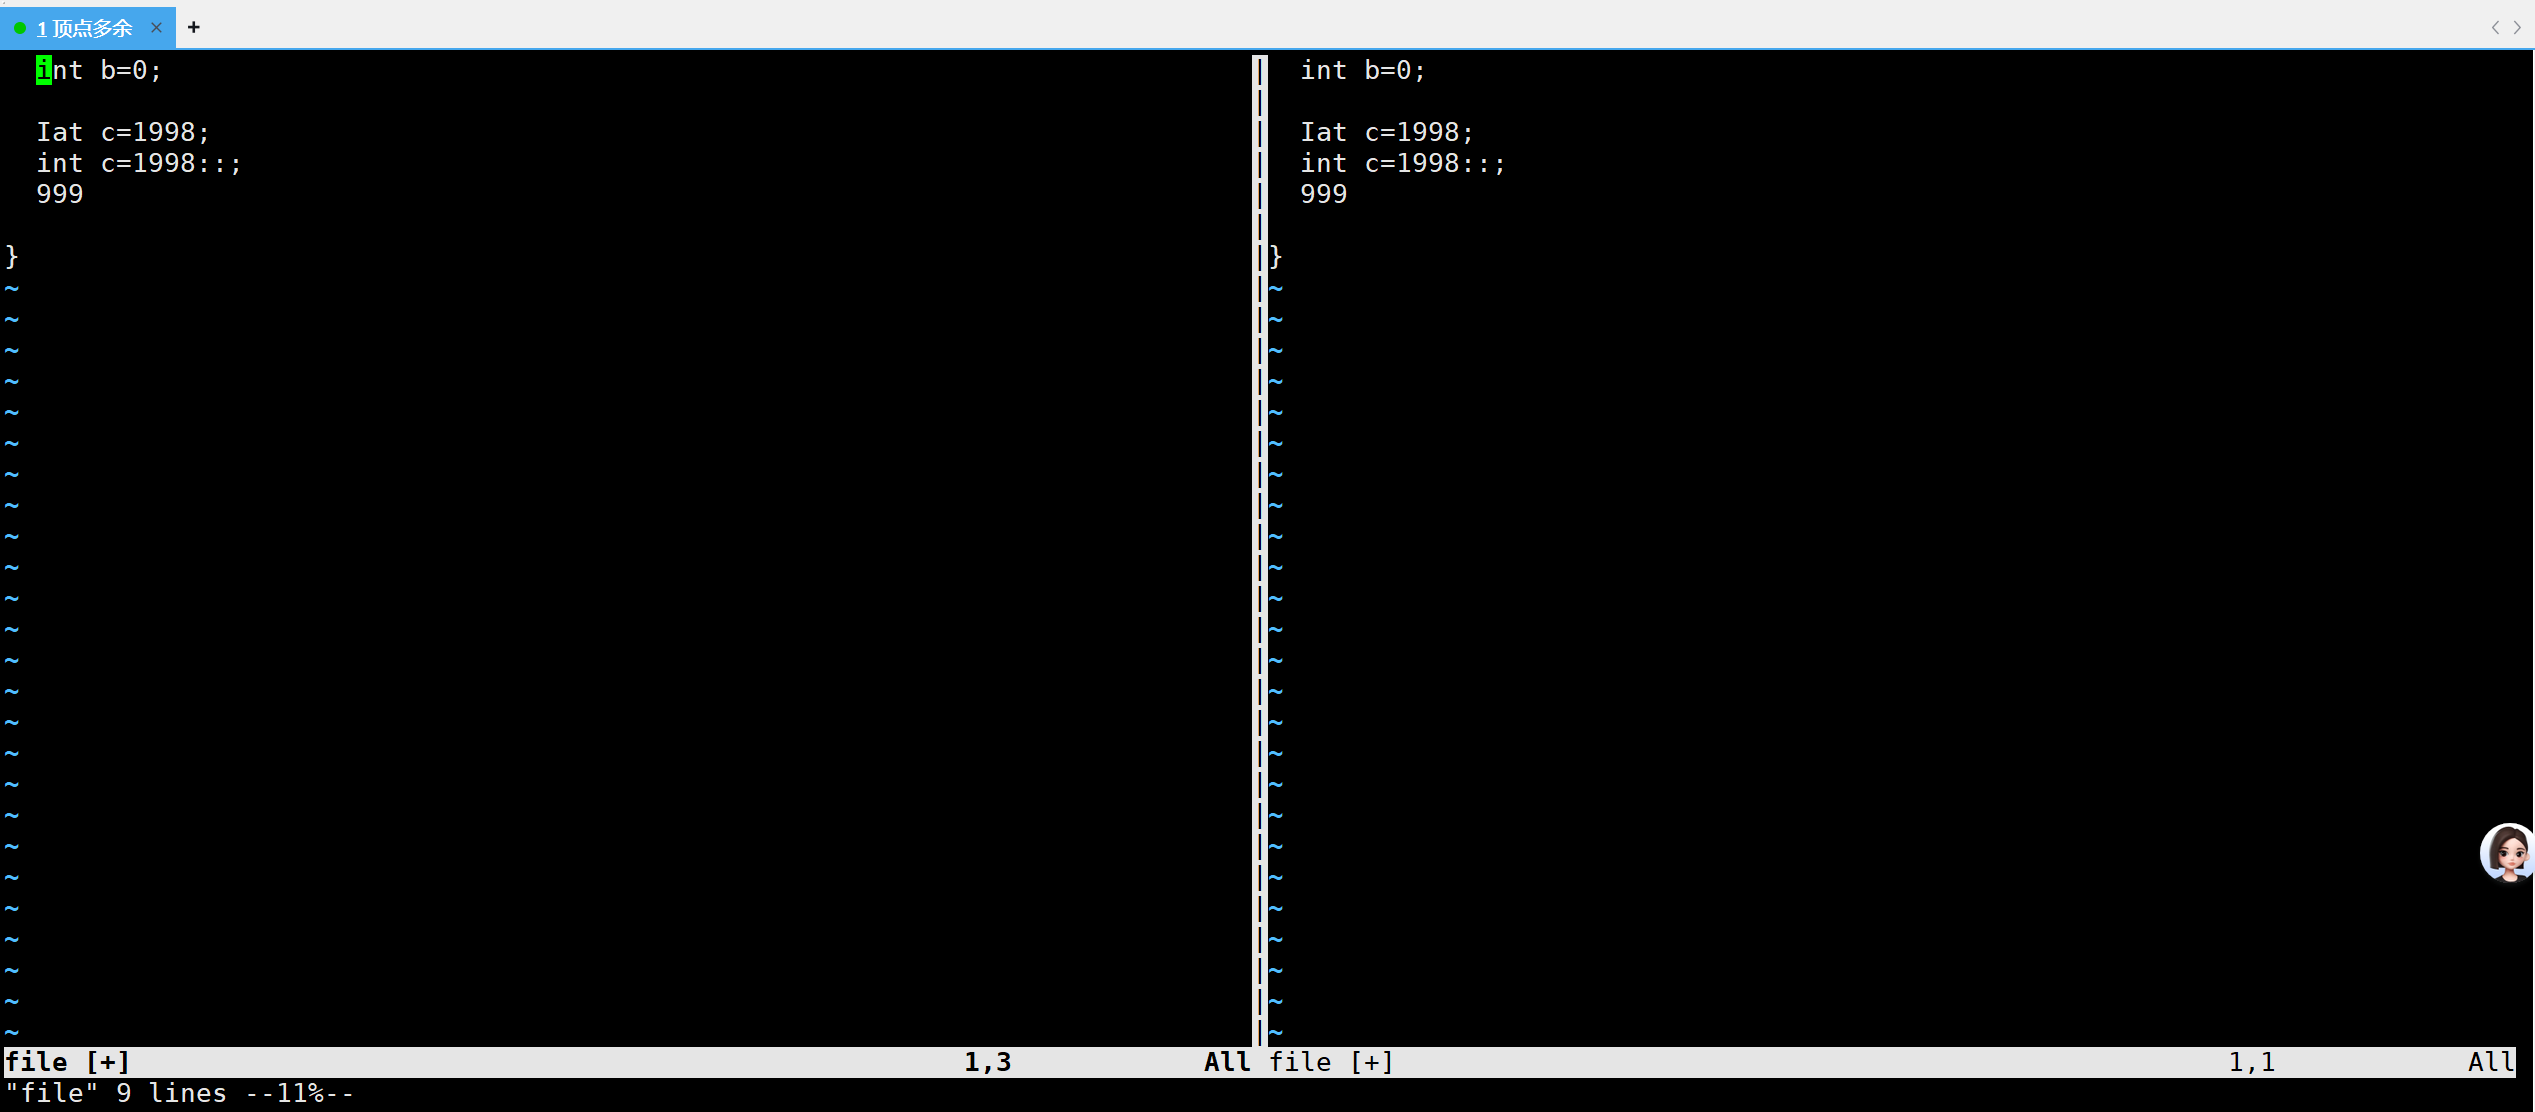
④ VISUAL BLOCK 视图模式
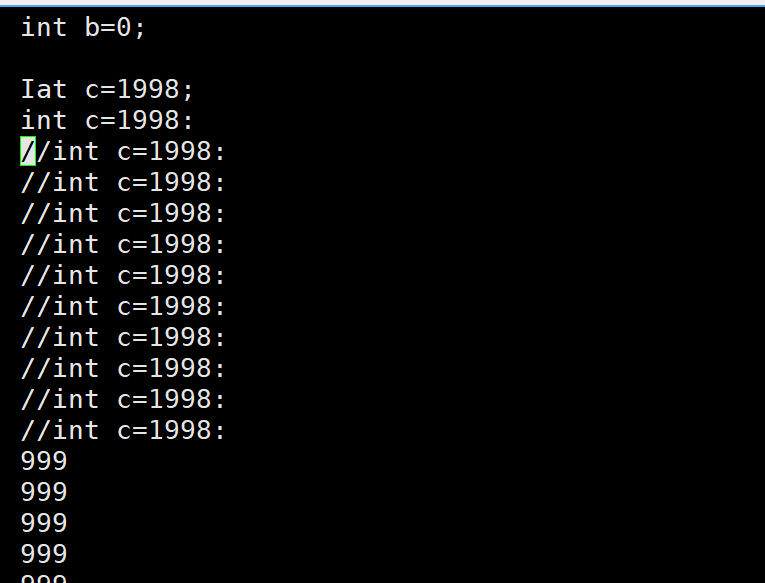
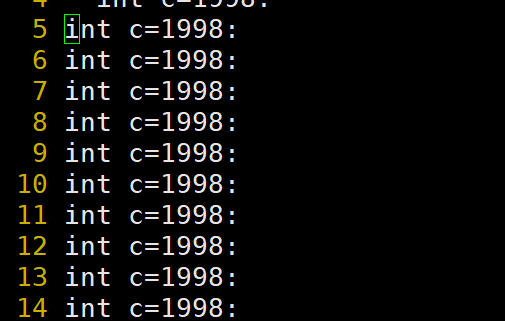
⑤vim的配置文件
vim的配置文件(vimrc)的作用是用于定制化和优化 Vim 编辑器的行为、外观和功能。主要作用包括:
" 显示行号 " 语法高亮 " 启用鼠标支持 " 缩进设置
set number syntax on set mouse=a set tabstop=4
输入以下命令,进入配置文件中就可以敲一些想要配置的命令,但是对vim的配置只针对当下的用户,并且不能对超级用户进行配置文件;
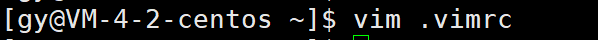
一个一个配置太麻烦了,因此我们可以直接使用下面的链接输入到命令行中一键安装;在 shell 中执行指令(想在哪个用户下让vim配置生效, 就在哪个用户下执行这个指令. 强烈 "不推荐" 直接在 root 下执行,并且只支持Centos7):
curl -sLf https://gitee.com/HGtz2222/VimForCpp/raw/master/install.sh -o ./install.sh && bash ./install.sh
出现下面的提示就是安装配置成功了;
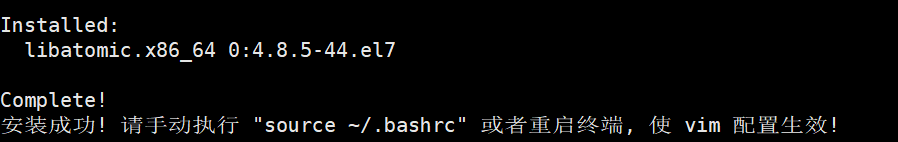
我们现在进入vim中进行代码编就成了这个样子;
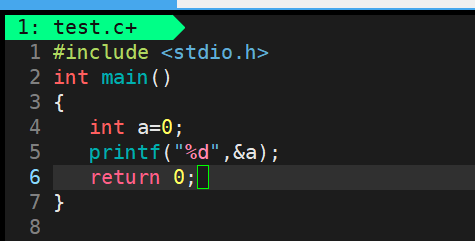
如果后续不需要这个配置文件也可以删除,
bash ~/.VimForCpp/uninstall.sh
9.如何设置普通用户

汇聚全球AI编程工具,助力开发者即刻编程。
更多推荐


 25
 0
- 0


 已为社区贡献3条内容

所有评论(0)