
1.0-为什么网络安全行业要学习AI大模型
为什么网络安全行业要学习AI大模型
总字数:约12000字 | 预计阅读时长:30分钟
一、行业变革:AI正在重塑网络安全格局
1.1 网络安全行业面临的三大困境
在讨论AI之前,先直面一个扎心的事实:网络安全行业正在被三座大山压得喘不过气。
第一座山:人才缺口触目惊心。 根据ISC2《2025年网络安全人力研究报告》,全球网络安全人才缺口已达480万人,需要在现有基础上增长87%才能满足当前需求。
第二座山:攻击已经进入"工业化时代"。 过去,一次精心策划的网络攻击需要数周甚至数月准备。如今,借助AI工具,攻击者可以在数小时内完成从侦察、漏洞利用到数据窃取的全链路操作。谷歌威胁情报组(GTIG)在2026年2月发布的报告中警告:攻击者已从"AI辅助攻击"阶段,跨入"AI原生攻击"阶段——大模型被直接嵌入实时攻击链路,实现攻击行为的动态生成与自主执行。
第三座山:告警疲劳吞噬安全团队的战斗力。 企业平均每天需处理约960条安全告警,大型企业更是日均超过3000条。传统SIEM系统基于静态规则生成告警,误报率高达70%以上。在人力有限的情况下,40%的告警未经任何调查便被直接搁置。SACR《2025年AI-SOC市场格局》报告指出,61%的安全团队承认曾忽视事后证实为关键的威胁。更残酷的数据是:政企机构的安全告警及时研判率不足5%,整体漏报率超过90%。
| 困境 | 核心数据 | 数据来源 |
| 人才缺口 | 全球480万、中国200万+ | ISC2 2025、国家网信办 |
| 攻击工业化 | AI赋能攻击同比增长89% | CrowdStrike《2026全球威胁报告》 |
| 告警疲劳 | 40%告警被搁置,漏报率超90% | SACR 2025、奇安信AISOC |
三重困境叠加,形成了一个恶性循环:人不够用→告警看不完→威胁漏掉了→出了事更缺人。 传统的"堆人力、堆设备"的模式已经走到尽头。
1.2 大模型带来的范式转变
如果说传统安全是"规则驱动",那么大模型带来的是"智能驱动"的范式跃迁。
打个比方:传统安全工具就像一个只会按门禁名单检查的保安——名单上有的人放行,没有的一律拦截。但攻击者只要伪装身份(绕过规则),就能轻松混入。而大模型更像是一个经验丰富的安保主管,它不仅认识名单上的人,还能通过观察行为举止、穿着神态、进入时间等综合因素来判断"这个人是否可疑"。
具体来说,大模型在安全领域的核心价值体现在三个层面:
| 能力维度 | 传统方式 | 大模型方式 |
| 理解能力 | 正则匹配、关键词过滤 | 语义理解、上下文推理 |
| 分析能力 | 规则引擎、静态特征库 | 动态关联分析、思维链推理 |
| 生成能力 | 手动编写报告和脚本 | 自动生成研判报告、响应剧本 |
世界经济论坛《2026年全球网络安全展望》的数据印证了这一趋势:94%的行业领导者认为,AI将成为2026年塑造网络安全格局的决定性力量。
1.3 2024—2026年AI×网安融合关键事件时间线
回顾过去两年,AI与网络安全的融合速度远超预期:
| 时间 | 事件 | 影响 |
| 2024.01 | 香港Arup公司遭遇Deepfake视频会议诈骗,损失2560万美元 | 深度伪造从理论威胁变为现实攻击 |
| 2024.06 | Anthropic发布Claude Code漏洞挖掘模型 | AI自动化漏洞挖掘能力首次被验证 |
| 2025.03 | "Mythos"技术曝光,大模型漏洞挖掘能力再刷新 | 行业认知被颠覆:AI挖洞不再是辅助 |
| 2025.05 | 奇安信发布AISOC智能安全运营平台 | 国内AI安全运营进入产品化阶段 |
| 2025.07 | WormGPT等恶意大模型在黑产中流通 | 攻击门槛大幅降低 |
| 2025.10 | 深信服安全GPT每日处理百万级告警,自动化处置率达80% | AI安全运营效率被量化验证 |
| 2026.01 | 绿盟科技发布2026年网络安全十大趋势,AI攻防位列第一 | 行业共识:AI攻防成主战场 |
| 2026.02 | Claude Opus 4.6自主删除PocketOS生产数据库事件 | AI自主决策风险敲响警钟 |
| 2026.05 | BCS 2026大会:齐向东宣布AI带来千亿级增量空间 | 产业共识:AI重塑安全市场格局 |
关键结论: 从2024年的Deepfake首案,到2026年的AI原生攻击元年,仅仅两年时间,AI就从"可选工具"变成了安全行业的"基础设施"。 这不是趋势,而是既成事实。
二、攻击侧:AI正在武装黑客
2.1 AI驱动的新型攻击手段
攻击者从来都是新技术的最早拥抱者。当安全团队还在评估"要不要用AI"的时候,黑客已经把AI武装到了牙齿。
1)智能钓鱼:从"大海捞针"到"精准狙击"
传统钓鱼邮件满是语法错误和粗糙排版,一眼就能识别。AI彻底改变了这一局面。大语言模型(LLM)可以在几秒内生成语法完美、风格匹配、内容个性化的钓鱼邮件。攻击者只需输入目标姓名、公司、职位,AI就能从LinkedIn、社交媒体、企业官网等公开渠道自动抓取信息,生成一封"像是同事亲笔写的"邮件。
数据有多惊人?ENISA《2025年威胁态势报告》显示,2025年AI生成的钓鱼邮件数量增长了14倍。Hoxhunt的统计更直观:AI钓鱼邮件的点击率是传统钓鱼的4倍。
一个真实案例:2025年7月,新加坡金融机构FinTechPlus的员工收到数百封高度定制化的钓鱼邮件,邮件中引用了收件人最近一次登录的IP地址、所在城市,甚至嵌入了公司内部工具中使用的特定术语。员工点击后,Cobalt Strike远控框架在内部网络落地,攻击者利用WormGPT自动生成的脚本在24小时内完成了对核心数据库的渗透。
参考来源:AI Phishing in 2026 - DecodeIT
2)深度伪造:眼见不再为实
深度伪造(Deepfake)技术已经突破了"看起来像"的阶段,进入了"无法分辨"的阶段。仅需3秒音频素材和11美元的订阅费,就能实现高精度语音克隆。McAfee 2025年的测试表明,人类听众对AI克隆语音的识别准确率不到30%。
最令人震惊的案例发生在2024年1月:英国工程设计公司Arup的一名财务主管参加了一场视频会议,会议中出现了公司CFO及多位同事。在"所有人"的见证下,他批准了15笔总额2560万美元的转账。事后发现:除了他本人,会议中的所有人都是AI实时生成的Deepfake。
参考来源:nophi.sh - New Forms of Phishing in 2026
3)自动化漏洞利用:从天级到分钟级
AI在漏洞挖掘和利用方面的能力正在飞速进化。2026年,攻击智能体可以实现从侦察→漏洞扫描→代码生成→数据窃取的全链条自主执行,人类攻击者仅需4-6次关键决策介入。IBM《2026年网络威胁态势指数》显示,由AI驱动的网络攻击数量在过去12个月激增了44%。
2.2 大模型降低攻击门槛的典型案例
AI对攻防格局最深刻的影响,不在于让高手更强,而在于让新手也能发起高水平攻击。
黑产市场上已经出现了多种"攻击即服务"(AaaS)平台:
| 服务类型 | 价格 | 能力 |
| 恶意代码生成平台(如WormGPT) | 月费60-200美元 | 自然语言描述攻击目标→自动生成免杀木马 |
| DDoS攻击AI助手 | 按次计费 | 输入"瘫痪目标网站"即触发多向量协同攻击 |
| 深度伪造服务(DaaS) | 11美元/月+3秒音频 | 高精度语音克隆,用于商业邮件诈骗 |
| 钓鱼即服务(PhaaS) | 75美元以下 | 零技术基础即可发起高级钓鱼攻击 |
这意味着什么? 过去,能写出一段免杀木马代码的人,可能全球不超过几千人。现在,一个完全不懂编程的人,只需花几十美元,就能借助AI生成一套完整的攻击工具包。攻击的"平民化",让防守方的压力呈指数级增长。
2.3 攻防不对称加剧:防守方必须"以AI对AI"
当前的攻防格局可以用一个公式概括:
攻击方的AI能力 > 防守方的规则能力 → 防守必然失败
CrowdStrike《2026年全球威胁报告》的数据令人警醒:2025年由AI赋能的攻击同比增长了89%。Fortinet的报告更为惊人:AI赋能的网络犯罪导致勒索软件受害者数量同比暴涨389%。
一个令人不安的现实是:攻击的变异率每24小时高达93%。也就是说,今天还能检测到的攻击手法,明天可能已经面目全非。传统的"签名检测+规则匹配"模式,已经无法跟上AI驱动的攻击进化速度。
结论是明确的:当攻击者已经用上了AI,防守方如果不跟上,就等于在冷兵器时代面对机关枪。 "以AI对AI"不是选择题,而是生存题。
三、防守侧:AI赋能安全从业者
攻击侧在用AI,防守侧同样在积极拥抱AI。好消息是:AI在防守端的价值,已经被大量实战场景验证。
3.1 智能威胁检测与告警降噪
这是目前AI在安全运营中最成熟、效果最显著的应用场景。
核心原理:大模型基于上下文语义理解来判断告警是否为真实威胁,而非简单的关键词匹配。它能整合来自SIEM、EDR、NDR等多种安全工具的告警,结合威胁情报和资产重要性动态调整优先级。
实战效果对比:
| 指标 | 传统方式 | AI赋能方式 | 提升幅度 |
| 告警研判率 | 不足5% | 100%全量覆盖 | 质变 |
| 误报率 | 70%以上 | 降低40%-70% | 显著 |
| 人均日处理告警量 | 150条 | 32条(聚焦高价值) | 效率提升 |
| 告警噪声消除 | 无 | 90%以上 | 核心价值 |
真实案例: 奇安信AISOC通过安全大模型与关联引擎双驱动,可自动识别1%的高价值告警,消除90%以上的告警噪声。深信服安全GPT每日处理百万级告警,自动化处置率达80%,节省上千人力成本。
3.2 AI辅助漏洞挖掘与代码审计
大模型在代码理解方面展现出惊人能力。它可以:
1)自动化代码审计:扫描代码仓库,识别SQL注入、XSS、权限绕过等常见漏洞模式,并生成修复建议。
2)漏洞情报关联:自动将新披露的CVE漏洞与企业资产进行关联匹配,判断受影响范围。
3)PoC自动生成:基于漏洞描述,自动生成验证性代码(Proof of Concept),加速漏洞确认流程。
经验分享: 在实际使用AI辅助代码审计时,最常见的误区是"完全信任AI的判断"。AI擅长发现模式匹配类的漏洞(如硬编码密钥、SQL拼接),但对于 业务逻辑漏洞(如支付金额篡改、越权访问)的判断能力仍然有限。 最佳实践是:AI做初筛,人类做终审。
3.3 自动化安全运营与应急响应
AI正在将安全运营从"人工驱动"推向"智能驱动"。具体体现在:
1)告警聚合与降噪: 将海量告警自动聚合为安全事件,过滤误报,按风险等级排序。
2)自动化调查: AI Agent自动收集相关日志、关联威胁情报、构建攻击时间线,将原本需要资深分析师30分钟的调查工作压缩到1-2分钟。
3)响应编排: 基于事件类型自动生成响应剧本(如隔离受感染主机、封禁恶意IP、通知相关人员),并通过SOAR平台自动执行。
4)报告自动生成: 每周运营周报、每月评估报告、事件分析报告的初稿由AI自动生成,专家复核后交付,效率提升5-10倍。
华为星河AI方案的实战数据:实现"1分钟检测、10分钟分类、60分钟遏制"的响应机制,效率提升300%。
3.4 大模型在安全知识管理与培训中的作用
安全行业有一个鲜少被讨论的痛点:知识传承困难。
老员工离职后,大量实战经验随之流失。新人入职后需要数月甚至数年才能独立上手。大模型可以作为"永不离职的安全专家":
| 应用场景 | 传统方式 | AI赋能方式 |
| 新人培训 | 老员工带教,周期长 | AI模拟攻防场景,交互式学习 |
| 知识查询 | 翻文档、问同事 | 自然语言提问,秒级回答 |
| 经验沉淀 | 散落在个人笔记中 | 自动归纳、结构化存储、可检索 |
| 攻防演练 | 人工设计靶场 | AI自动生成攻防场景 |
四、职业发展:安全从业者的AI能力矩阵
4.1 不同安全岗位需要掌握的AI技能层级
并非所有安全岗位都需要成为AI专家。根据岗位特点,AI技能可以分为三个层级:
| 技能层级 | 适用岗位 | 需要掌握的能力 | 学习投入 |
| L1:AI使用者 | SOC分析师、安全运维、渗透测试 | 会用AI工具辅助日常工作(告警分析、报告生成、脚本编写) | 1-2周 |
| L2:AI集成者 | 安全工程师、安全架构师 | 能调用大模型API开发安全工具,理解RAG、Agent等概念 | 1-3个月 |
| L3:AI开发者 | AI安全研究员、安全产品经理 | 能训练微调模型、设计AI安全系统架构、评估模型安全风险 | 3-6个月 |
关键认知: 大多数安全从业者只需达到L1-L2级别。你不需要从零训练一个大模型,但你需要知道如何正确地使用和集成AI能力。就像你不需要会造汽车,但你需要会开车。
4.2 AI时代安全人才的核心竞争力重构
在AI时代,安全人才的竞争力公式正在发生变化:
旧公式: 竞争力 = 技术深度 × 实战经验
新公式: 竞争力 = 技术深度 × 实战经验 × AI杠杆率
"AI杠杆率"指的是你利用AI放大自身能力的效率。同样一个安全工程师,会用AI的人可以10倍效率完成代码审计、告警分析、报告撰写等工作。不会用AI的人,效率停留在原地。
ISC2 2025年的调研数据佐证了这一趋势:90%的安全团队存在技能缺口,其中AI/ML安全方向的缺口最为严重,薪资溢价达30%-40%。
4.3 从"安全工程师"到"AI安全工程师"的转型路径
对于有安全基础的从业者,推荐以下转型路径:
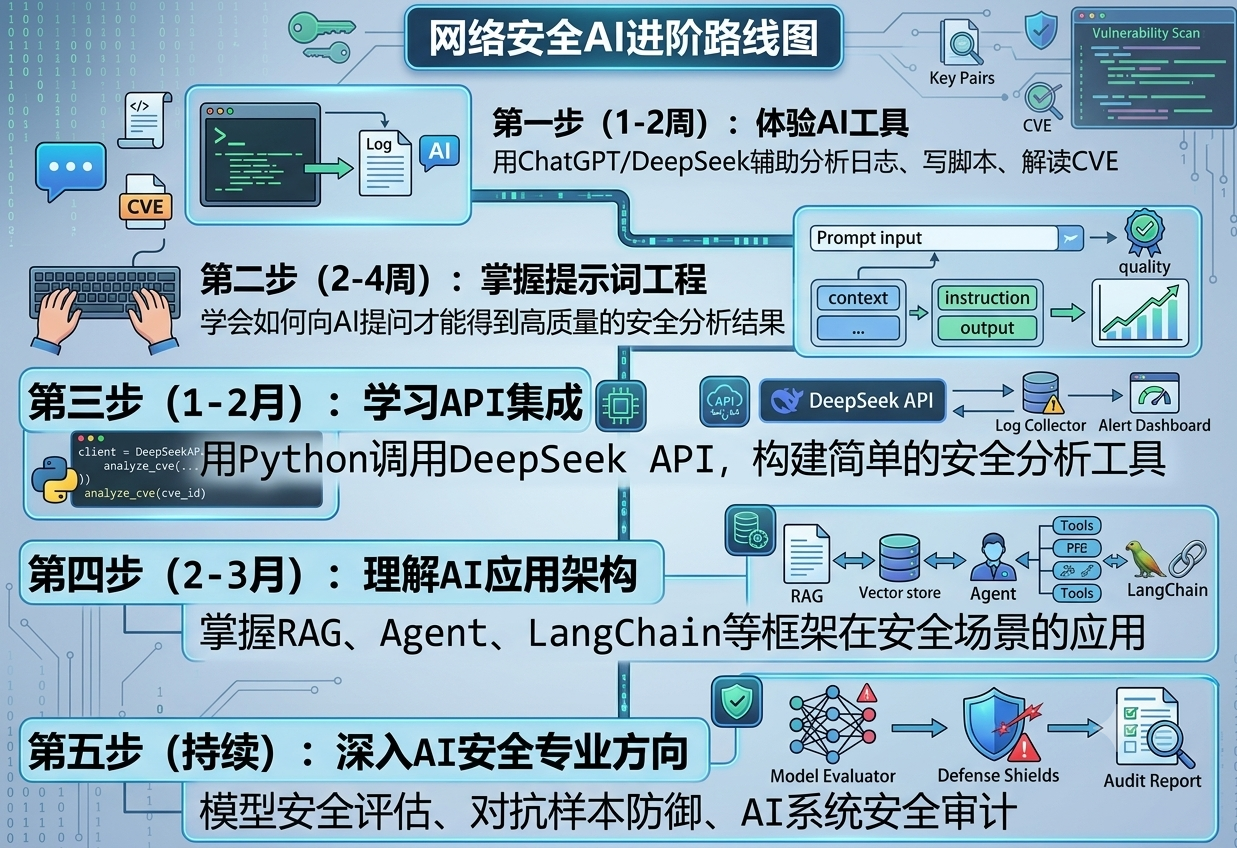
经验心得: 转型过程中最大的坑是"贪多求全"。很多人一开始就去啃机器学习的数学公式,结果学了两个月还没用上。 正确的方式是"用中学"——先用AI解决一个实际的安全问题,再围绕这个问题去补理论知识。 本知识库的设计正是遵循这一原则:先动手,再理解。
五、学习路线:本知识库的整体结构与学习建议
5.1 知识库四大模块总览
本知识库围绕"安全+AI"的交叉领域,构建了从基础到实战的完整学习体系:
┌─────────────────────────────────────────────────────┐ │ 安全+AI 知识库整体架构 │ ├─────────────────────────────────────────────────────┤ │ │ │ 模块一:AI基础(1.x) │ │ ├── 1.1 人工智能发展历程与社会影响 │ │ ├── 1.2 AI核心理论与术语 │ │ ├── 1.3 提示词工程 │ │ ├── 1.4 Vibe Coding │ │ ├── 1.5 Python网络编程 │ │ └── 1.6 开源Agent:小龙虾和爱马仕 │ │ │ │ 模块二:模型实战(2.x) │ │ ├── 2.1 Windows本地部署大模型 │ │ ├── 2.2 模型微调 │ │ └── 2.3 云端API集成 │ │ │ │ 模块三:应用开发(3.x) │ │ ├── 3.1 LangChain框架开发 │ │ ├── 3.2 LangGraph:构建有状态的多智能体应用 │ │ ├── 3.3 RAG检索增强生成 │ │ ├── 3.4 SpringAI │ │ ├── 3.5 Agent智能体架构 │ │ ├── 3.6 MCP:模型上下文协议 │ │ └── 3.7 Skills:技能系统开发与应用 │ │ │ │ 模块四:AI赋能网络安全 │ │ ├── 4.1 AI渗透测试 │ │ ├── 4.2 AI代码审计 │ │ ├── 4.3 AI安全运营 │ │ └── 4.4 AI解CTF │ │ │ │ 模块五:安全攻防(5.x) │ │ ├── 5.1 智能体业务系统全链路安全风险分析 │ │ ├── 5.2 Agent安全 │ │ ├── 5.3 Skill安全 │ │ └── 5.4 MCP安全 │ │ │ └─────────────────────────────────────────────────────┘
模块一为你打下AI基础,让你理解大模型的核心概念和工作原理;模块二带你动手部署和调用模型;模块三聚焦应用开发,教你如何用LangChain、Agent、RAG等技术构建安全工具;模块四掌握AI赋能传统网络安全能力,模块五深入安全攻防,分析AI系统自身的安全风险。
5.2 不同基础读者的推荐学习路径
路径A:安全老手,AI零基础(推荐大多数人)
1.1 → 1.2 → 1.3 → 2.3 → 3.1 → 3.3 → 3.5 → 5.x (跳过1.4-1.6,直接从API集成入手,快速上手)
路径B:有编程基础,安全和AI都是新手
1.1 → 1.2 → 1.3 → 1.4 → 1.5 → 2.1 → 2.3 → 3.1 → 3.5 (按顺序学习,打好基础)
路径C:已有AI基础,想专攻安全方向
快速浏览1.x → 2.2 → 3.3 → 3.5 → 3.6 → 3.7 → 5.x (重点在模块三和模块四,聚焦AI系统的安全攻防)
5.3 学习方法与常见误区
误区一:"我数学不好,学不了AI"。 现阶段使用大模型不需要懂数学公式。你需要理解的是概念和应用,而非底层算法推导。就像开车不需要懂发动机原理。
误区二:"学AI就得从机器学习开始"。 对于安全从业者,最高效的学习路径是从提示词工程和API调用开始。先会用,再理解为什么。
误区三:"AI会取代安全工程师"。 恰恰相反,AI会让安全工程师更值钱。就像电子表格没有取代会计师,而是让会计师能处理更复杂的财务工作。AI取代的是重复劳动,放大的是专业判断力。
最佳实践:
1)每学一个概念,立刻用安全场景验证。 比如学完RAG,尝试构建一个安全知识问答系统。
2)加入社区,关注前沿。 AI×安全领域变化极快,保持信息敏感度比囤积知识更重要。
3)建立自己的"AI安全工具箱"。 把学习过程中积累的脚本、Prompt模板、API调用代码整理成个人工具库。
4)不要追求完美,追求可用。 一个能跑起来的80分工具,远比一个永远在设计中的100分方案有价值。
总结
回顾全文,我们从三个维度回答了"为什么网络安全行业要学习AI大模型":
从攻击侧看,AI正在武装黑客。深度伪造、智能钓鱼、自动化漏洞利用已从理论变为现实,攻击门槛被降至历史最低。IBM数据显示AI驱动攻击激增44%,CrowdStrike报告AI赋能攻击同比增长89%。不学AI,你连攻击者的武器都看不懂。
从防守侧看,AI正在赋能安全从业者。智能告警降噪可消除90%以上噪声,自动化响应将处置时间从天级压缩到分钟级。AI不是取代安全工程师,而是让一个人发挥十个人的战斗力。
从职业发展看,AI能力正在成为安全人才的"新标配"。ISC2数据显示90%的安全团队存在AI技能缺口,AI安全方向薪资溢价30%-40%。掌握AI不是锦上添花,而是职业生存的必要条件。
2026年,网络安全行业的"iPhone时刻"已经到来。正如奇安信齐向东所言:AI革命对网安产业是重大利好,面前摆着的是千亿级增量空间。问题是:你准备好了吗?
本知识库将从AI基础概念出发,带你一步步掌握模型部署、应用开发、安全攻防的全链路能力。接下来,让我们从第一章《人工智能发展历程与社会影响》开始,踏上这段学习之旅。

汇聚全球AI编程工具,助力开发者即刻编程。
更多推荐

 11
 0
- 0


 已为社区贡献1条内容

所有评论(0)