
深入理解 Linux 进程:环境变量与进程地址空间
在 Linux 系统的学习和开发中,进程是核心概念之一。而与进程紧密相关的环境变量和进程地址空间,更是理解进程运行机制、程序编译链接以及内存管理的关键。本文将结合理论与实践,深入剖析这两大核心知识点。
一、 进程环境变量:操作系统的 “全局参数”
1.1 环境变量的基本概念
环境变量(environment variables)是操作系统中用来指定运行环境的一系列参数,它本质上是键值对形式的字符串,用于为进程提供全局的配置信息。
我们在编写 C/C++ 代码时,编译链接阶段不需要手动指定动态库、静态库的路径,却能成功生成可执行程序,核心原因就是环境变量为编译器和链接器提供了搜索路径。除此之外,环境变量还具备两个显著特性:
- 特殊用途:针对不同场景提供专属配置,例如指定命令搜索路径、用户主目录等。
- 全局特性:环境变量可以被子进程继承,父进程设置的环境变量,子进程默认可以读取使用。
1.1.1命令行参数
#include <stdio.h>

int main(int argc,char* argv[])
{
    for(int i=0;i<argc;i++)
    {
    rintf("argv[%d]:%s\n",i,argv[i]);
    }
    return 0;
}
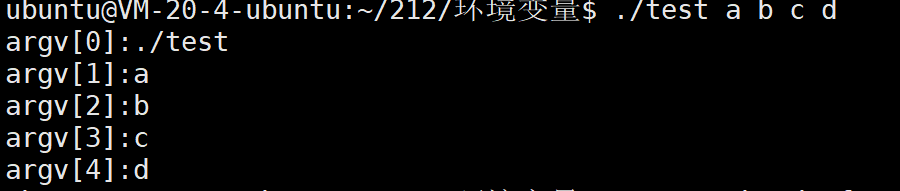
main的命令行参数,是实现不同程序的子功能的方法,也就是指令选项的实现原理。
就像下面的代码根据输入的不同,输出不同
if(argc != 2)
     {
         printf("Usage: %s [-a|-b|-c]\n", argv[0]);
         return 1;
     }

     const char *arg = argv[1];

     if(strcmp(arg, "-a")==0)
         printf("这是功能1\n");
     else if(strcmp(arg, "-b")==0)
         printf("这是功能2\n");
     else if(strcmp(arg, "-c")==0)
         printf("这是功能3\n");
     else
         printf("Usage: %s [-a|-b|-c]\n", argv[0]);
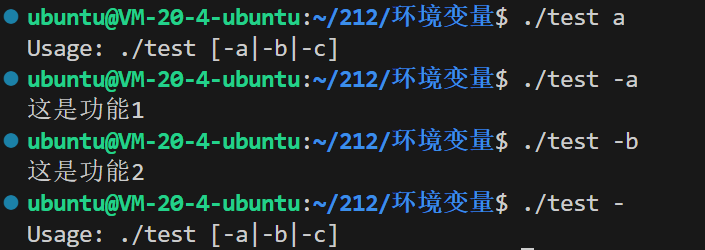
以上可以得到进程拥有一张表,argv表,用来支持选项功能
1.2 常见环境变量解析
Linux 系统中存在大量预设环境变量,以下是最常用的三个:
| 环境变量 | 功能描述 |
|---|---|
| PATH | 指定系统命令的搜索路径。当我们在终端输入ls、pwd等命令时,系统会在PATH包含的路径中查找对应的可执行文件 |
| HOME | 指定当前用户的主工作目录。普通用户登录系统后,默认进入/home/用户名目录;root 用户默认进入/root目录 |
| SHELL | 表示当前使用的 Shell 解释器,Linux 系统默认值为/bin/bash |
1.3 环境变量的常用操作命令
-
echo:查看单个环境变量的值
语法:echo $NAME(NAME 为环境变量名)
示例:查看 PATH 内容
echo $PATH -
env:查看所有环境变量
直接执行env命令,终端会列出当前系统中所有的环境变量及其值。
-
export:设置或导出环境变量
语法 1:export 变量名=变量值(创建新的环境变量)
语法 2:export PATH=$PATH:新路径(将新路径添加到已有 PATH 中) -
unset:清除环境变量
语法:unset 变量名,执行后该环境变量会被从系统中移除。
-
set:查看本地变量和环境变量
set命令会列出当前 Shell 中的所有变量,包括本地定义的普通变量和全局环境变量。
1.4 实践:让自定义程序像系统命令一样运行
我们通过一个简单的hello.c程序,验证PATH环境变量的作用:
- 编写并编译程序
#include <stdio.h>
int main()
{
    printf("hello world!\n");
    return 0;
}
编译生成可执行文件:
gcc hello.c -o hello
-
执行程序的两种方式
- 路径执行:./hello(成功输出)
- 直接执行:hello(提示command not found)
原因:系统在PATH指定的路径中找不到hello程序。
-
将程序路径添加到PATH
# 假设hello程序在/home/user/test目录下
export PATH=$PATH:/home/user/test
注意不要直接写export PATH=/home/user/test 这样会覆盖原来的环境变量,使用:类似与追加,在原来的环境变量中追加一个新的环境变量
4. 再次执行hello,直接输出hello world!,无需带路径。
拓展:无需修改 PATH 的运行方式
将程序拷贝到/usr/bin或/bin目录(系统命令默认存放路径);
创建软链接:ln -s /home/user/test/hello /usr/bin/hello。
总之:
1.要执行一个程序,要先找到它。也就是bash来找,通过PATH来找环境变量
2.系统中存在环境变量,来帮助系统找到目标的二进制文件
1.5 通过 C 代码访问环境变量
在 C 语言中,有三种方式可以获取环境变量:
方式 1:利用 main 函数的第三个参数
main函数的完整原型是int main(int argc, char *argv[], char *env[]),其中env是一个字符指针数组,存储了所有环境变量。
#include <stdio.h>
int main(int argc, char *argv[], char *env[])
{
    int i = 0;
    // 遍历env数组,直到遇到NULL指针
    for (; env[i] != NULL; i++) {
        printf("%s\n", env[i]);
    }
    return 0;
}
方式 2:使用全局变量 environ
libc 库中定义了全局变量environ,它指向环境变量表的首地址,使用时需要用extern声明。
#include <stdio.h>
int main()
{
    // 声明environ变量
    extern char **environ;
    int i = 0;
    for (; environ[i] != NULL; i++) {
        printf("%s\n", environ[i]);
    }
    return 0;
}
方式 3:使用系统调用函数 getenv(推荐)
getenv函数可以精准获取指定环境变量的值,函数原型为char *getenv(const char *name);,需要包含头文件stdlib.h。
#include <stdio.h>
#include <stdlib.h>
int main()
{
    // 获取PATH环境变量的值
    char *path = getenv("PATH");
    if (path != NULL) {
        printf("PATH: %s\n", path);
    }
    return 0;
}

查看所有env
       char *value = getenv("PATH");
       if(value==NULL)return 1;
       printf("PATH->%s\n", value);
       for(int i = 0; env[i]; i++)
       {
           printf("env[%d]-> %s\n", i, env[i]);
       }
利用getenv设置一个只允许自己运行的程序
  const char *who = getenv("USER");
       if(who == NULL) return 1;

       if(strcmp(who, "Me")==0)
       {
           printf("这是程序的正常执行逻辑\n");
       }
       else
       {
           printf("Only Me!!\n");
       }
这段代码只有在Me用户下才能运行,即使是root账号下也不能运行。
1.6 环境变量的全局属性:父子进程的继承关系
环境变量的核心特性之一是可继承性,父进程的环境变量可以被子进程继承。我们通过代码验证这一特性:
- 编写测试程序env_test.c
#include <stdio.h>
#include <stdlib.h>
int main()
{
    char *myenv = getenv("MYENV");
    if (myenv != NULL) {
        printf("MYENV: %s\n", myenv);
    } else {
        printf("MYENV not found\n");
    }
    return 0;
}
- 编译并执行
gcc env_test.c -o env_test
./env_test  # 输出 MYENV not found
- 导出环境变量后再次执行
export MYENV="hello_linux"
./env_test  # 输出 MYENV: hello_linux
关键结论:直接通过MYENV="hello_linux"设置的是本地变量,无法被子进程继承;只有通过export导出的变量才是环境变量,具备全局继承性。
1.7 持久化环境变量
上述通过export设置的环境变量,关闭终端后会失效。如果需要永久生效,可以将配置写入以下文件:
- 对当前用户生效:编辑~ ./bashsrc或~/.bash_profile,添加export 变量名=变量值,执行source ~/.bashrc使其立即生效。
- 对所有用户生效:编辑/etc/profile或/etc/bashrc,需要 root 权限,修改后执行source/etc/profile。
bash中有两张表,一个是环境变量表,一个是命令行参数表
1.环境变量表
本质是 bash 进程维护的一张全局键值对表,核心作用是为当前 shell 及其子进程提供运行环境的全局配置信息。
二、 进程地址空间:虚拟与物理的映射艺术
在 C 语言学习中,我们曾接触过 “程序地址空间” 的概念,但实际上更准确的表述是进程地址空间—— 因为每个进程都拥有独立的地址空间,互不干扰。
核心用途
-
提供系统 / 进程运行的基础配置:
比如PATH告诉系统去哪里找可执行命令、HOME指定用户主目录、SHELL指定当前解释器、LANG指定字符编码等,这些是进程运行的 “全局参数”。
-
为子进程传递全局配置:
bash 作为父进程时,其环境变量表会被继承给所有子进程(比如你在 bash 里执行./a.out,这个 C 程序进程会拿到 bash 的环境变量表),这也是为什么export后的变量能被程序读取的原因。
-
实现配置的全局复用:
无需在每次执行命令时手动传递参数,比如你执行ls,系统会自动从PATH里找ls的路径,无需写/bin/ls。
2.命令行参数表
是 bash 在执行单个命令 / 程序时,为该命令 / 程序传递的临时参数列表,核心作用是为单次执行的进程提供专用的输入参数。
核心用途
-
为单次命令执行传递专用参数:
比如你执行ls -l /home,-l和/home就是传给ls进程的命令行参数;执行./a.out 10 20,10和20就是传给a.out的参数。
-
实现程序的动态输入
程序可以通过参数表接收外部输入,比如 C 程序中main函数的argv数组,本质就是读取这张表的数据。
-
区分命令的执行目标 / 行为:
比如cp file1 file2中,file1和file2告诉cp要复制的源文件和目标文件;rm -rf dir中,-rf指定删除行为,dir指定删除目标。
2.1 程序地址空间的布局验证
我们通过一段 C 代码,直观查看进程地址空间的各个区域分布:
#include <stdio.h>
#include <unistd.h>
#include <stdlib.h>

// 未初始化全局变量(BSS段)
int g_unval;
// 已初始化全局变量(数据段)
int g_val = 100;

int main(int argc, char *argv[], char *env[]) {
    // 只读字符串常量(只读数据段)
    const char *str = "helloworld";
    // 静态变量(数据段)
    static int test = 10;

    // 堆区内存
    char *heap_mem = (char*)malloc(10);
    char *heap_mem1 = (char*)malloc(10);
    char *heap_mem2 = (char*)malloc(10);
    char *heap_mem3 = (char*)malloc(10);

    // 输出各区域地址
    printf("代码段地址: %p\n", main);
    printf("已初始化全局变量地址: %p\n", &g_val);
    printf("未初始化全局变量地址: %p\n", &g_unval);
    printf("静态变量地址: %p\n", &test);
    printf("堆区地址1: %p\n", heap_mem);
    printf("堆区地址2: %p\n", heap_mem1);
    printf("堆区地址3: %p\n", heap_mem2);
    printf("堆区地址4: %p\n", heap_mem3);
    printf("栈区地址1: %p\n", &heap_mem);
    printf("栈区地址2: %p\n", &heap_mem1);
    printf("栈区地址3: %p\n", &heap_mem2);
    printf("栈区地址4: %p\n", &heap_mem3);
    printf("只读字符串地址: %p\n", str);
    printf("命令行参数地址: %p\n", argv[0]);
    printf("环境变量地址: %p\n", env[0]);

    free(heap_mem);
    free(heap_mem1);
    free(heap_mem2);
    free(heap_mem3);
    return 0;
}
编译运行后,输出的地址会呈现明显的区域划分规律:
代码段地址: 0x40055d
已初始化全局变量地址: 0x601034
未初始化全局变量地址: 0x601040
静态变量地址: 0x601038
堆区地址1: 0x1791010
堆区地址2: 0x1791030
堆区地址3: 0x1791050
堆区地址4: 0x1791070
栈区地址1: 0x7ffd0f9a4368
栈区地址2: 0x7ffd0f9a4360
栈区地址3: 0x7ffd0f9a4358
栈区地址4: 0x7ffd0f9a4350
只读字符串地址: 0x400800
命令行参数地址: 0x7ffd0f9a4811
环境变量地址: 0x7ffd0f9a4819
核心规律总结:
地址从低到高依次为:代码段 → 数据段(已初始化 + 未初始化 + 静态) → 堆区 → 栈区 → 命令行参数与环境变量
堆区地址向上增长,栈区地址向下增长
只读字符串常量存放在只读数据段,与代码段地址相近
2.2 虚拟地址
我们先看一个经典的实验:父子进程对同一个全局变量的操作。
#include <stdio.h>
#include <unistd.h>
#include <stdlib.h>

int g_val = 0;

int main() {
    pid_t id = fork();
    if (id < 0) {
        perror("fork");
        return 0;
    } else if (id == 0) {
        // 子进程修改全局变量
        g_val = 100;
        printf("child[%d]: g_val = %d, addr = %p\n", getpid(), g_val, &g_val);
    } else {
        // 父进程读取全局变量
        sleep(1);
        printf("parent[%d]: g_val = %d, addr = %p\n", getpid(), g_val, &g_val);
    }
    sleep(1);
    return 0;
}
child[3046]: g_val = 100, addr = 0x80497e8
parent[3045]: g_val = 0, addr = 0x80497e8
父子进程中g_val的地址完全相同,但值却不同。这是因为我们看到的地址不是物理地址,而是虚拟地址。
2.3 虚拟地址与物理地址的映射:页表的作用
在 Linux 系统中,虚拟地址是进程视角下的地址,每个进程都拥有独立的虚拟地址空间;物理地址是内存硬件的实际地址,由操作系统统一管理。
连接虚拟地址和物理地址的关键是页表,页表由操作系统创建和维护,其核心功能是地址转换和权限控制:
- 地址转换:进程访问虚拟地址时,CPU 通过页表将虚拟地址映射到对应的物理地址。
- 权限控制:页表会标记虚拟地址的访问权限(读 / 写 / 执行),例如代码段的虚拟地址被标记为 “只读”,防止误修改。
对于上述父子进程的实验,原理如下:
- fork创建子进程时,子进程会复制父进程的页表,此时父子进程的虚拟地址映射到同一个物理地址。
- 当子进程修改g_val时,操作系统会触发写时拷贝(Copy-On-Write)机制:为子进程分配新的物理内存,拷贝g_val的值,然后修改子进程的页表映射关系。
- 最终,父子进程的虚拟地址相同,但映射到了不同的物理地址,因此值不同。
2.4 进程地址空间的内核描述:mm_struct 与 vm_area_struct
操作系统如何管理进程的地址空间?
答案是通过两个核心结构体:
- 内存描述符:mm_struct
每个进程的task_struct(进程控制块)中,有一个mm指针指向mm_struct结构体,该结构体是对进程整个用户地址空间的描述。
struct task_struct {
    // ... 其他字段
    // 指向进程的虚拟地址空间
    struct mm_struct *mm;
    // 内核线程使用的内存描述符
    struct mm_struct *active_mm;
    // ... 其他字段
};
mm_struct的核心字段包括:
struct mm_struct {
    // 指向虚拟内存区域链表
    struct vm_area_struct *mmap;
    // 红黑树,用于快速查找虚拟内存区域
    struct rb_root mm_rb;
    // 进程虚拟地址空间大小
    unsigned long task_size;
    // 各段的起始和结束地址
    unsigned long start_code, end_code;  // 代码段
    unsigned long start_data, end_data;  // 数据段
    unsigned long start_brk, brk;        // 堆区
    unsigned long start_stack;           // 栈区
    unsigned long arg_start, arg_end;    // 命令行参数
    unsigned long env_start, env_end;    // 环境变量
};
- 虚拟内存区域:vm_area_struct
进程的地址空间被划分为多个不同属性的虚拟内存区域(VMA),例如代码段、数据段、堆区、栈区等,每个区域用一个vm_area_struct结构体描述。
struct vm_area_struct {
    // 区域的起始和结束虚拟地址
    unsigned long vm_start;
    unsigned long vm_end;
    // 链表指针,连接多个VMA
    struct vm_area_struct *vm_next, *vm_prev;
    // 所属的mm_struct
    struct mm_struct *vm_mm;
    // 访问权限(读/写/执行)
    pgprot_t vm_page_prot;
    // 区域标志(如是否可写、是否共享)
    unsigned long vm_flags;
    // 对应的文件(用于文件映射)
    struct file *vm_file;
};
操作系统通过链表 + 红黑树的方式组织vm_area_struct
链表(mmap):适合遍历所有虚拟内存区域。
红黑树(mm_rb):适合快速查找指定虚拟地址所属的区域。
2.5 为什么需要虚拟地址空间?
虚拟地址空间的引入,是操作系统发展史上的一个重要里程碑,它解决了直接使用物理地址带来的三大核心问题:
- 解决安全风险:隔离进程与系统
如果进程直接操作物理地址,那么任意进程都可以读写系统内核或其他进程的内存数据,导致系统崩溃或数据泄露。
虚拟地址空间通过页表的权限控制,保证进程只能访问自己的虚拟地址范围,且无法修改只读区域(如代码段),从而实现了进程间的内存隔离,保护了系统和其他进程的安全。 - 解决地址不确定问题:解耦进程与物理内存
如果直接使用物理地址,程序每次运行的加载地址都是不确定的(取决于当前物理内存的占用情况),这会导致程序无法正常运行。
虚拟地址空间为每个进程提供了统一的地址布局,进程在编译时就可以确定各个变量、函数的虚拟地址,无需关心物理内存的实际分配情况。物理内存的分配由操作系统通过页表映射完成,进程完全无感知。 - 提升内存管理效率:支持延迟分配与交换
直接使用物理地址时,程序运行前需要一次性加载全部数据到内存,内存不足时只能整体交换进程到磁盘,效率极低。
虚拟地址空间结合页表和分页机制,实现了两大优化:
- 延迟分配:进程malloc申请内存时,操作系统只是在虚拟地址空间中分配一段区域,并不立即分配物理内存;只有当进程真正访问该区域时,才触发缺页中断,分配物理内存并建立页表映射。
- 按需交换:内存不足时,操作系统可以将不常用的页面(而非整个进程)交换到磁盘的交换分区,需要时再换入内存,大大提升了内存利用率和系统并发性。

汇聚全球AI编程工具,助力开发者即刻编程。
更多推荐

 14
 0
- 0


 已为社区贡献1条内容

所有评论(0)